Vertrauenswürdige KI: Prinzipien, Regulierung
Was vertrauenswürdige KI wirklich bedeutet: Prinzipien, EU AI Act, DSGVO und eine Praxis-Checkliste für Unternehmen – inklusive Voice-AI-Beispielen
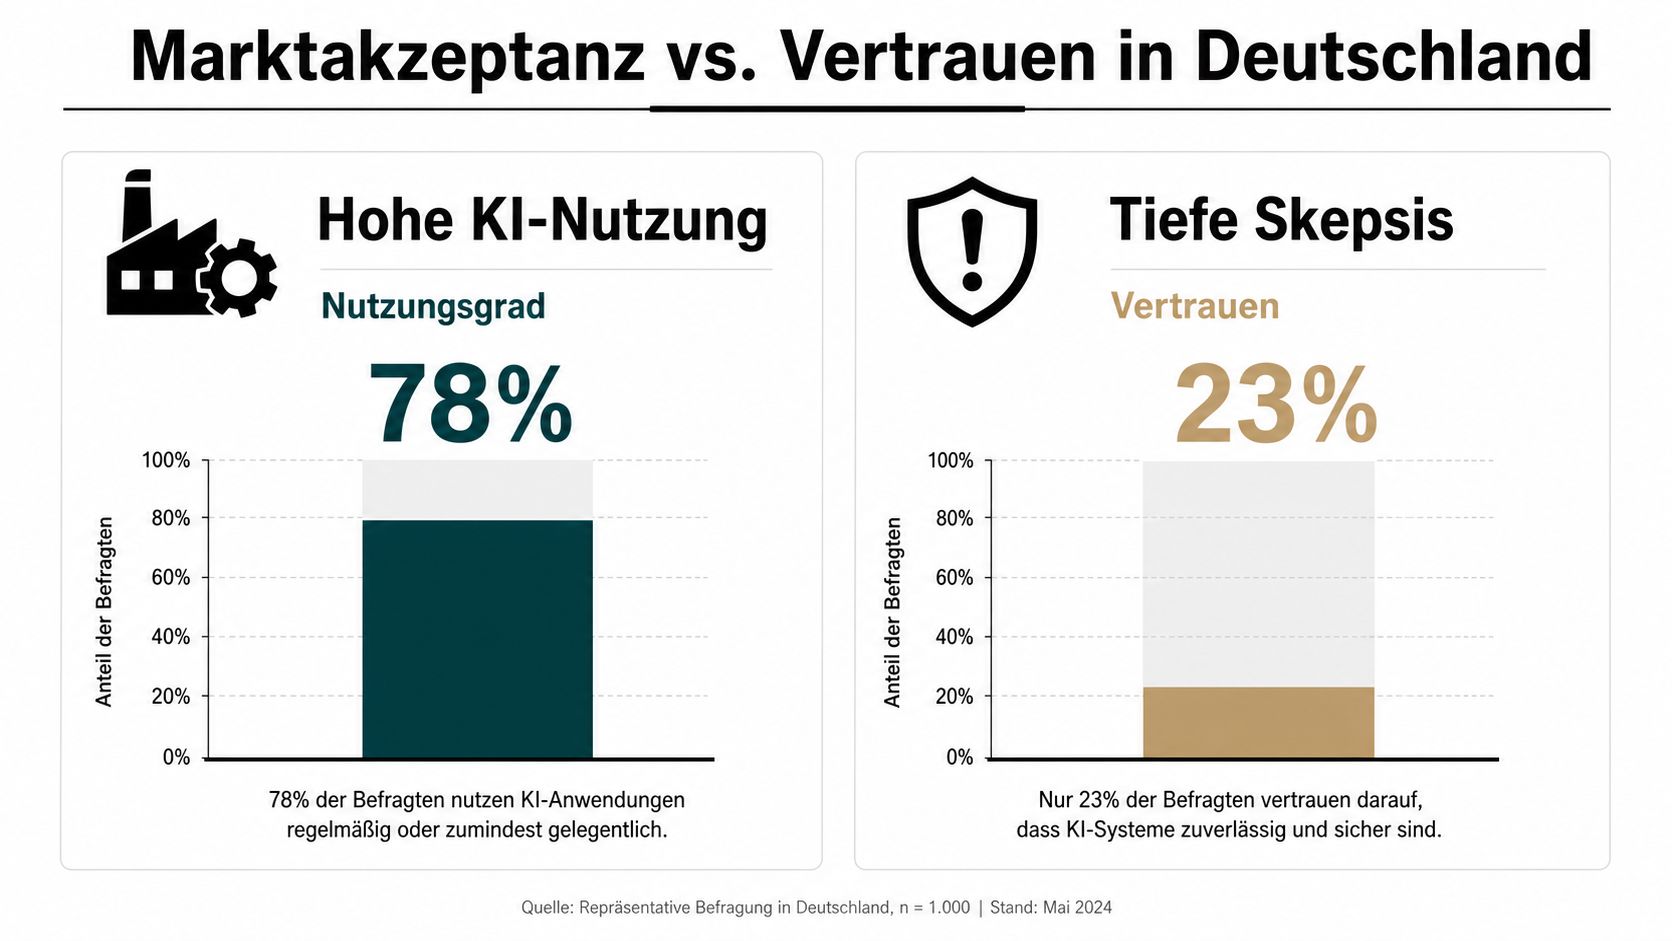
Deutschland ist ein Nutzungs- und Skepsismarkt für KI: Laut KPMG nutzen 66 Prozent der Deutschen KI privat, beruflich oder im Studium, aber nur 32 Prozent vertrauen KI-generierten Informationen. Gleichzeitig haben erst 20 Prozent eine KI-Schulung oder Weiterbildung absolviert, global sind es 39 Prozent. Für deutsche KMU folgt daraus eine klare Entscheidung: Vertrauenswürdige KI ist kein Imageprojekt und keine Ergänzung zur Compliance-Akte. Sie ist eine Voraussetzung dafür, dass Mitarbeitende, Kunden und Einkauf eine Lösung akzeptieren.
Warum vertrauenswürdige KI in Deutschland ein Kaufkriterium ist
Die Lücke zwischen Nutzung und Vertrauen ist der wichtigste Ausgangspunkt für jede KI-Beschaffung in Deutschland. Menschen verwenden KI bereits im Alltag, prüfen ihre Ergebnisse aber kritisch. Das betrifft besonders Anwendungen, die nicht nur Texte erzeugen, sondern Gespräche führen, Termine vereinbaren, personenbezogene Daten verarbeiten oder Entscheidungen vorbereiten.
Ein Unternehmen kann deshalb nicht allein mit Automatisierung, Geschwindigkeit oder Funktionsumfang überzeugen. Ein potenzieller Kunde will wissen, ob die KI als solche erkennbar ist, welche Daten sie verarbeitet, wie sie auf Fehler reagiert und wer eingreifen kann. Ein Einkäufer verlangt Nachweise. Ein Datenschutzbeauftragter braucht belastbare Informationen zur Verarbeitung. Ein Vertriebsteam muss nachvollziehen können, warum ein Lead als qualifiziert eingestuft wurde.
Vertrauen entscheidet über die tatsächliche Nutzung
Die KPMG-Daten zeigen nicht, dass Deutschland KI ablehnt. Sie zeigen etwas Anspruchsvolleres: Nutzung allein erzeugt keine Vertrauensbereitschaft. Eine Lösung kann technisch funktionieren und trotzdem im Betrieb scheitern, wenn Menschen ihre Ergebnisse nicht verstehen oder ihre Kommunikation als intransparent empfinden.
Für KMU wird Vertrauen dadurch zu einem praktischen Beschaffungskriterium. Es gehört in die Ausschreibung, in die Anbieterbewertung und in die interne Freigabe. Wer erst nach dem Go-live nach Logging, Datenflüssen oder Eskalationsregeln fragt, hat die Reihenfolge falsch gewählt.
Praktische Regel: Kaufen Sie keine KI-Lösung, deren Vertrauensmerkmale nicht als prüfbare Produkteigenschaften beschrieben werden können.
Voice-AI verschärft die Anforderungen
Ein generischer Chatbot arbeitet meist in einer sichtbaren Textoberfläche. Bei Voice-AI laufen dagegen Sprache, Echtzeitverarbeitung, Gesprächslogik und häufig Kalender- oder CRM-Aktionen zusammen. Fehler werden sofort sozial wirksam. Eine falsch verstandene Uhrzeit, eine nicht erklärte Aufzeichnung oder eine unklare Identität beschädigt den Kundendialog unmittelbar.
Besonders sensibel sind Terminbuchung, Lead-Qualifizierung und Bewerbertelefonie. In diesen Szenarien muss ein Unternehmen nicht nur die Antwortqualität prüfen, sondern auch die Grenzen des Systems festlegen. Vertrauen entsteht, wenn die KI transparent kommuniziert, nur freigegebene Aktionen ausführt und bei Unsicherheit an einen Menschen übergibt.
Was vertrauenswürdige KI konkret bedeutet
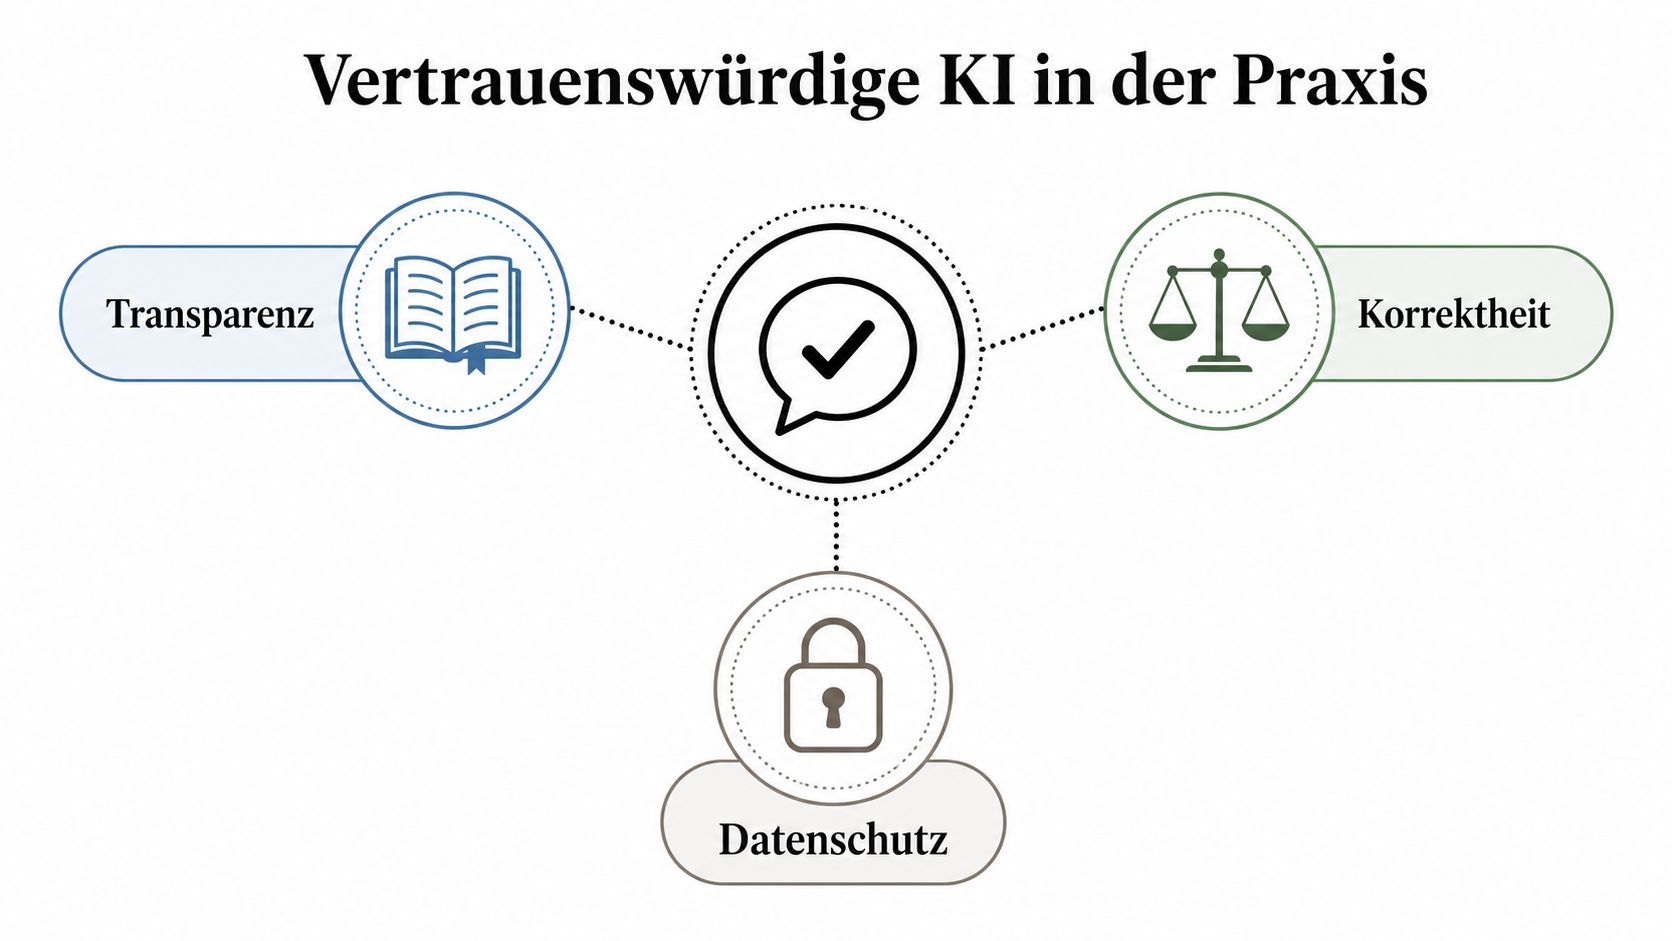
Vertrauenswürdige KI lässt sich nicht auf einen freundlichen Ton oder eine gute Trefferquote reduzieren. Die Leitlinien für KI in der Bundesverwaltung fassen vertrauenswürdige KI als rechtmäßig, ethisch und verlässlich. Für Unternehmen wird diese Definition verständlich, wenn man sie auf ein konkretes KI-Telefonat überträgt.
Nehmen wir einen Anruf zur Lead-Qualifizierung. Die KI fragt nach Bedarf, Region und gewünschtem Termin, prüft die Angaben und übergibt einen passenden Gesprächstermin an den Kalender. Jede der drei Dimensionen stellt dabei eigene Anforderungen.
Rechtmäßig heißt kontrollierbar
Rechtmäßigkeit beginnt bei Zweck und Datenfluss. Das Unternehmen muss festlegen, warum die KI telefoniert, welche Informationen sie benötigt und welche Daten gespeichert oder an weitere Systeme übermittelt werden. Eine Lösung darf nicht pauschal alles aufzeichnen, nur weil eine spätere Analyse vielleicht nützlich sein könnte.
Zur rechtmäßigen Verarbeitung gehören klare Verantwortlichkeiten, passende Informationen für Betroffene und ein kontrollierter Zugriff. Das gilt auch für die Integration in CRM, Kalender und Messenger. Wer sich vertieft mit dem praktischen Einsatz von KI beschäftigen möchte, findet in den Beiträgen zu künstlicher Intelligenz zusätzliche Orientierung zu angrenzenden Digitalisierungsthemen.
Ethisch heißt fair und verständlich
Ethische Gestaltung zeigt sich im Gespräch. Die anrufende Person sollte erkennen können, dass sie mit einer KI spricht. Die KI darf Einwände nicht durch Druck, Täuschung oder künstliche Dringlichkeit überwinden. Bei Bewerbertelefonie muss das Unternehmen außerdem besonders sorgfältig prüfen, ob Gesprächsführung oder Bewertung bestimmte Personengruppen benachteiligt.
Korrektheit gehört ebenfalls hierher. Die KI muss Aussagen von Nutzern zuverlässig erfassen und darf fehlende Informationen nicht selbstsicher ergänzen. Eine unsichere Antwort ist besser als eine erfundene Zusage.
Robust heißt sicher unter realen Bedingungen
Technische Stabilität bedeutet laut den genannten Leitlinien, dass ein System seine Funktionen sicher und zuverlässig erfüllt, gegenüber externen Eingriffen widerstandsfähig bleibt und vorhersehbare Sicherheitsprobleme vermeidet. Für Voice-AI heißt das konkret:
- Manipulationsschutz: Gesprächsteilnehmer dürfen keine internen Anweisungen oder unzulässigen Aktionen durch Prompt-Injection erzwingen.
- Fehlertoleranz: Bei schlechter Audioqualität, Dialekten oder Unterbrechungen muss die KI nachfragen, statt eine falsche Aktion auszuführen.
- Begrenzte Berechtigungen: Die KI darf nur die Systeme und Funktionen verwenden, die sie für den konkreten Prozess benötigt.
- Eskalation: Unklare, sensible oder konfliktbehaftete Situationen gehören an geschulte Mitarbeitende.
Regulatorischer Rahmen aus EU AI Act und DSGVO
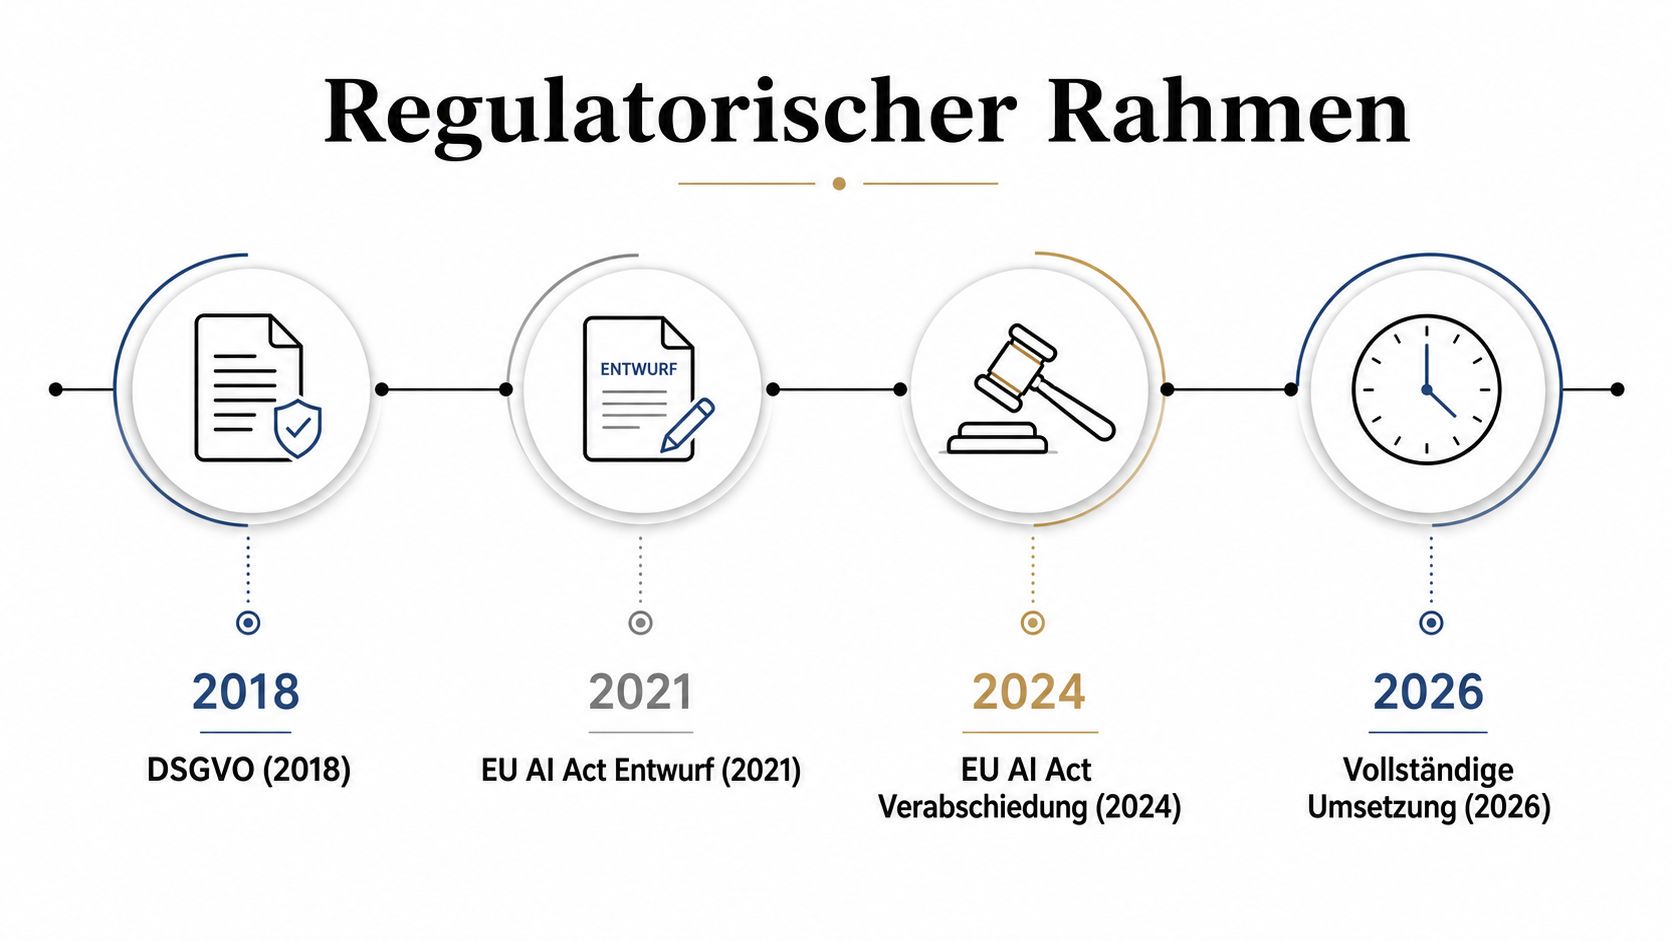
Deutsche KMU brauchen einen prüfbaren Kontrollrahmen. Der EU AI Act ergänzt die DSGVO, ersetzt sie jedoch nicht. Die DSGVO regelt vor allem die Verarbeitung personenbezogener Daten. Der AI Act stellt zusätzliche Anforderungen an Transparenz, Risikomanagement und bestimmte KI-Systeme.
Nach den Angaben der BaFin zur KI-Verordnung wurden die Regeln am 28. Juli 2026 im Bundesgesetzblatt veröffentlicht und gelten seit dem 29. Juli 2026. Transparenzpflichten für bestimmte KI-Systeme sind ab dem 2. August 2026 anwendbar. Für bereits zuvor in Verkehr gebrachte Systeme gilt eine Übergangsfrist bis zum 2. Dezember 2026. Die meisten Vorschriften für Hochrisiko-KI greifen erst ab dem 2. Dezember 2027. Für einige eingebettete Hochrisiko-Systeme sind Anwendungen ab dem 2. August 2028 vorgesehen. Unternehmen sollten diese Zeitpunkte im Projektplan berücksichtigen und den Anwendungsfall regelmäßig neu bewerten.
Was das für Voice-AI bedeutet
Ein Telefonassistent zur Terminvereinbarung ist nicht automatisch eine Hochrisiko-Anwendung. Entscheidend sind Zweck, Funktion und Einfluss auf betroffene Personen. Legen Sie für jeden Voice-Use-Case früh fest, welche Daten verarbeitet werden, welche Aktion die KI auslösen darf und wann ein Mensch übernehmen muss.
Die DSGVO verlangt eine nachvollziehbare Grundlage für die Datenverarbeitung, Zweckbindung, angemessene Speicherfristen und geeignete Schutzmaßnahmen. Der AI Act ergänzt die Prüfung, ob Menschen die Interaktion als KI-Kommunikation erkennen und ob der Betreiber Risiken kontrolliert. Für die Beschaffung zählt deshalb nicht nur eine Konformitätserklärung, sondern eine nachvollziehbare Beschreibung des tatsächlichen Betriebs.
Eine belastbare Anbieterdokumentation erklärt Datenflüsse, Hosting, Unterauftragnehmer, Berechtigungen, Löschkonzept, Protokollierung und Eskalationsprozesse. Der EU-AI-Act-Compliance-Leitfaden bietet dafür eine praktische Einordnung. Auch bei technischen KI-Anwendungen im Web müssen Funktion, Datenschutz und Umsetzung zusammenpassen, wie die Informationen zu Edmund Bark | barkmedia KI WordPress zeigen.
BSI-Anforderungen als Prüfbrille
Das BSI nennt Sicherheit, Transparenz, Nachvollziehbarkeit und Fairness als zentrale Prüfpunkte und beschreibt Cybersicherheit als Fundament vertrauenswürdiger, menschenzentrierter KI. Die BMI-Leitlinien zu KI in der Bundesverwaltung dokumentieren dazu Erwartungen an technische Stabilität, Transparenz, menschliche Aufsicht und unabhängige Zertifizierung.
Fordern Sie daher konkrete Nachweise statt der pauschalen Aussage „DSGVO-konform“. Entscheidend ist, ob Ihr Unternehmen Datenhoheit, Zugriff, Protokolle und menschliche Kontrolle im laufenden Betrieb tatsächlich prüfen kann.
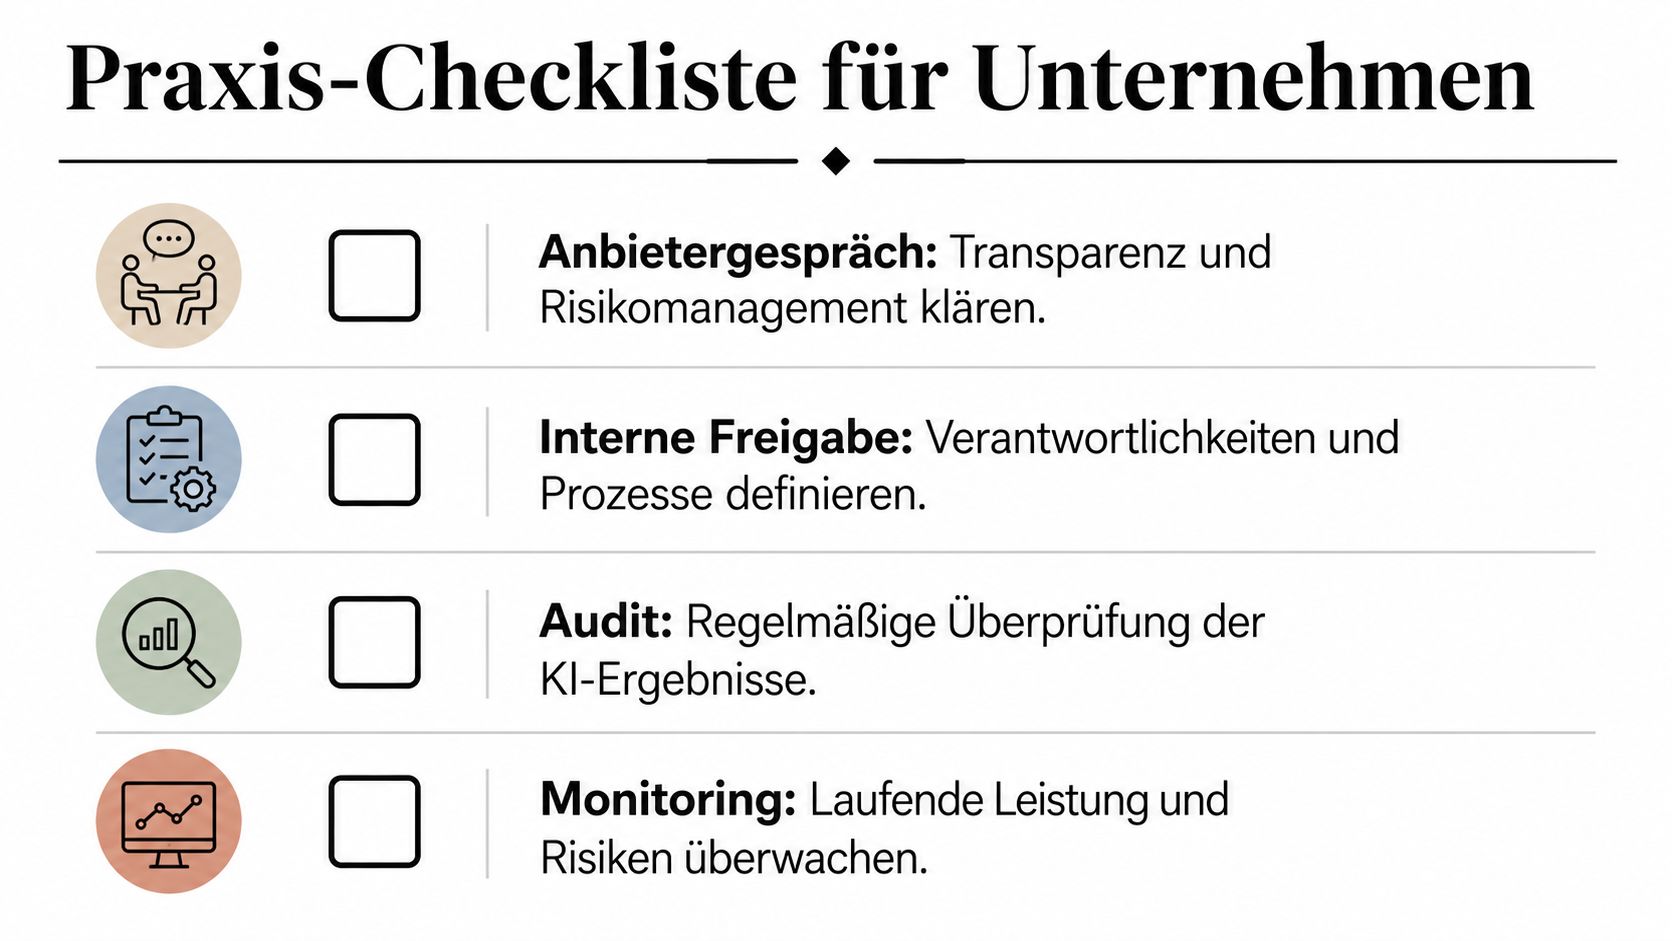
Praxis-Checkliste für Unternehmen
Vertrauen wird im Anbietermeeting entschieden, nicht in der Werbebroschüre. Ein Unternehmen sollte jede KI-Lösung anhand eines festen Fragenrasters bewerten und die Antworten schriftlich dokumentieren. Das gilt für ein kleines Pilotprojekt ebenso wie für einen automatisierten Telefonkanal.
Datenhoheit vor Funktionsumfang
Beginnen Sie mit dem Datenfluss. Fragen Sie den Anbieter, wo Modelle, Anwendung und Agenten betrieben werden, welche Unterauftragnehmer beteiligt sind und ob Kundendaten zum Training verwendet werden. Lassen Sie sich erklären, wie Audio, Transkripte, Kontaktdaten und Kalenderinformationen getrennt werden.
Prüfen Sie danach die Zugriffskontrolle. Eine Voice-AI sollte nicht automatisch vollen Zugriff auf CRM, Kalender und interne Wissensdatenbanken erhalten. Rollen, Berechtigungen und Schnittstellen müssen zum Anwendungsfall passen.
Logging muss Entscheidungen rekonstruierbar machen
Ein brauchbares Protokoll zeigt nicht nur, dass ein Anruf stattgefunden hat. Es sollte nachvollziehbar machen, welche Eingabe zu welcher Aktion geführt hat, welcher Termin bestätigt wurde und an welcher Stelle ein Mensch eingegriffen hat. Logging braucht dabei eine klare Aufbewahrungs- und Löschlogik.
Fordern Sie im Gespräch konkrete Antworten auf diese Fragen:
- Hosting: In welchen Regionen werden Daten verarbeitet und gespeichert?
- Löschung: Wie löscht das Unternehmen Audio, Transkripte und Kontaktdaten?
- Erklärbarkeit: Warum wurde ein Lead qualifiziert oder ein Termin angeboten?
- Sicherheit: Wie werden Schnittstellen, Schlüssel und Admin-Zugänge geschützt?
- Monitoring: Wer erkennt Abweichungen, Fehler oder ungewöhnliche Gesprächsmuster?
- Audit: Welche Prüfberichte, technischen Dokumentationen oder Zertifizierungen sind verfügbar?
Interne Freigabe und laufende Kontrolle
Definieren Sie vor dem Start einen fachlich Verantwortlichen, einen technischen Ansprechpartner und eine Eskalationsperson für Datenschutz oder Compliance. Der Fachbereich muss wissen, welche Aussagen die KI treffen darf. Der Betrieb muss wissen, wie ein Fehler korrigiert und ein Gespräch übernommen wird.
Für die organisatorische Einbettung hilft ein strukturierter Blick auf Compliance-Management für Unternehmen. Wichtig ist, dass die Freigabe kein einmaliger Stempel bleibt. Skripte, Modelle, Integrationen und Datenquellen verändern sich, deshalb gehören regelmäßige Überprüfungen, Stichproben und dokumentierte Freigabeprozesse zum Betrieb.
Risiken und Gegenmaßnahmen im echten Betrieb
Ein Interessent ruft an und nennt einen gewünschten Termin. Die Voice-AI versteht den Wochentag falsch, bucht einen nicht verfügbaren Slot und bestätigt die Buchung selbstsicher. Der Fehler entsteht nicht zwingend durch einen spektakulären Systemausfall. Oft reicht eine undeutliche Aussprache, eine Unterbrechung oder eine fehlende Regel in der Gesprächslogik.
Ein Lead ist kein Freifahrtschein
Bei der Lead-Qualifizierung darf die KI nur Kriterien verwenden, die das Unternehmen fachlich freigegeben hat. Sie sollte fehlende Antworten als unbekannt markieren und keine Kaufabsicht aus Tonfall, Akzent oder einzelnen Wörtern ableiten. Eine menschliche Prüfung bleibt notwendig, wenn die Entscheidung geschäftlich relevant oder nicht eindeutig ist.
Ein verlässlicher Ablauf sieht so aus:
- Die KI stellt nur definierte Fragen und kennzeichnet sich transparent.
- Sie validiert kritische Angaben, etwa Termin, E-Mail-Adresse oder Rückrufnummer.
- Sie schreibt die Gesprächsdaten mit Kontext und Zeitstempel ins CRM.
- Bei Unsicherheit stoppt sie die Aktion oder übergibt an einen Menschen.
- Das Team prüft Stichproben und passt Skripte anhand dokumentierter Fehler an.
Bewerbertelefonie verlangt besonders klare Grenzen
Im Recruiting kann eine missverständliche Frage oder eine intransparente Bewertung Vertrauen und Fairness beschädigen. Die KI sollte organisatorische Informationen abfragen, Termine koordinieren und Gesprächsnotizen strukturiert übergeben. Die Entscheidung über Eignung, Absage oder weitere Schritte gehört in verantwortliche menschliche Hände, sofern der Anwendungsfall eine solche Bewertung berührt.
Prompt-Injection ist ein anderes Betriebsrisiko. Ein Anrufer kann versuchen, interne Regeln offenzulegen oder die KI zu einer nicht vorgesehenen Systemaktion zu bewegen. Gegenmaßnahmen sind getrennte Berechtigungen, feste Aktionslisten, Eingabevalidierung, Protokollierung und Tests mit absichtlich manipulativen Gesprächsverläufen.
Vertrauen entsteht nicht durch ein System ohne Fehler, sondern durch Fehler, die das Unternehmen erkennt, begrenzt und korrigiert.
Use Cases für vertrauenswürdige Voice-AI
Voice-AI eignet sich nicht für jeden Prozess gleich gut. Entscheider sollten den Nutzen immer gegen Datenrisiko, Fehlertoleranz und menschliche Aufsicht abwägen. Je näher die Anwendung an einer verbindlichen Entscheidung liegt, desto strenger müssen Transparenz, Kontrolle und Eskalation sein.
| Anwendungsfall | Sinnvolle Aufgabe der KI | Zentrale Trust-Anforderung |
|---|---|---|
| Lead-Qualifizierung | Bedarf, Region und Gesprächsinteresse erfassen | Kriterien offenlegen und keine unbelegten Schlüsse ziehen |
| Bewerbertelefonie | Verfügbarkeit klären und Gespräche koordinieren | Faire Gesprächsführung und menschliche Bewertung |
| Terminerinnerungen | Termine bestätigen oder Rückfragen aufnehmen | Datenminimierung und sichere Identifikation |
| Bestandskunden-Reaktivierung | Kontakt herstellen und Interesse erfassen | Klare Kennzeichnung und respektvolle Einwandbehandlung |
| Persönliche Assistenz | Anrufe entgegennehmen und Aufgaben weiterleiten | Begrenzte Berechtigungen und nachvollziehbare Aktionen |
Generischer Chatbot oder kontrollierte Voice-AI
Ein generischer Chatbot kann für offene Fragen und einfache Informationssuche genügen. Er bleibt jedoch problematisch, wenn das Unternehmen keine Klarheit über Hosting, Trainingsnutzung, Protokollierung oder Datenlöschung erhält. Eine lokal gehostete Voice-AI kann für sprach- und prozesskritische Abläufe besser passen, wenn sie ihre Integrationen, Berechtigungen und Eskalationen transparent dokumentiert.
Als konkretes Beispiel beschreibt malma.ai eine Voice-AI-Plattform für Lead-Qualifizierung, Terminbuchung, eingehende Anrufe und Follow-up-Automatisierung. Laut Produktangaben werden Modelle in Frankfurt und Anwendung sowie Agenten bei Hetzner in Nürnberg gehostet. Genannt werden außerdem Integrationen mit HubSpot, Calendly, Google und Outlook, Live-Analytics, A/B-Tests sowie lokale Rufnummern.
Entscheidend ist nicht der Funktionskatalog allein. Prüfen Sie, ob die gewünschte Lösung im Gespräch klar auf ihre KI-Natur hinweist, nur notwendige Daten verarbeitet und bei unklaren Situationen einen kontrollierten Übergang zu Mitarbeitenden ermöglicht. Für deutschsprachige Gespräche ist zudem eine natürliche, verständliche Stimme wichtig, aber sie darf nicht dazu dienen, die künstliche Identität zu verschleiern. Einen vertieften Überblick zu diesem Thema bietet der Beitrag über die KI-Stimme auf Deutsch.
Vertrauen als Entscheidungskriterium bei der Anbieterauswahl
Vertrauen muss in der Beschaffungsmatrix sichtbar werden. Die Bitkom-Studie zur KI-Nutzung und Wahrnehmung zeigt, warum das notwendig ist: 74 Prozent der Bevölkerung sehen KI als Chance, aber nur 5 Prozent haben keinerlei Sorgen. Als größte Bedenken werden fehlende Regeln und Kontrolle mit 52 Prozent, Undurchsichtigkeit mit 51 Prozent sowie Datenschutz mit 49 Prozent genannt. Auf Unternehmensseite nennen 62 Prozent Vertrauen als wichtigstes Auswahlkriterium, vor Ergebnisqualität und Bedienbarkeit.
Das ist die richtige Priorität. Eine Lösung, die sich leicht bedienen lässt, aber keine nachvollziehbaren Datenflüsse und Kontrollmechanismen bietet, verursacht später mehr Aufwand als Nutzen.
| Kriterium | Warum es für Vertrauen entscheidend ist | Typische Nachweise |
|---|---|---|
| Datenstandort und Hosting | Der Betreiber muss Risiken und Zuständigkeiten einordnen können | Angaben zu Rechenzentren, Unterauftragnehmern und Verarbeitungsorten |
| Transparenz im Gespräch | Betroffene müssen erkennen, dass sie mit KI kommunizieren | Gesprächsskript, Kennzeichnungskonzept und Testprotokolle |
| Datenverarbeitung | Personenbezogene Informationen brauchen einen klaren Zweck und Schutz | Verzeichnis der Verarbeitung, Löschkonzept und Auftragsverarbeitungsvertrag |
| Erklärbarkeit | Teams müssen Aktionen und Ergebnisse prüfen können | Logs, Entscheidungsregeln und nachvollziehbare Statusinformationen |
| Zugriffskontrolle | Begrenzte Berechtigungen reduzieren Fehlbedienung und Missbrauch | Rollenmodell, Berechtigungsmatrix und Sicherheitsdokumentation |
| Betrieb und Monitoring | Fehler müssen früh erkannt und korrigiert werden | Prüfpläne, Live-Überwachung, Eskalationswege und Änderungsprotokolle |
| Integration | CRM- und Kalenderaktionen müssen kontrolliert ablaufen | Dokumentierte Schnittstellen, Testumgebung und Freigabeverfahren |
Die klare Empfehlung lautet: Setzen Sie Datenhoheit, Transparenz, Auditierbarkeit und menschliche Aufsicht als Mindestanforderungen. Funktionsumfang und Preis kommen erst danach. Fordern Sie von jedem Anbieter einen realistischen Pilotbetrieb mit Ihren Gesprächsszenarien, dokumentieren Sie Fehler und geben Sie die Lösung erst frei, wenn Verantwortlichkeiten und Korrekturprozesse feststehen.
malma.ai unterstützt Unternehmen mit einer Voice-AI-Plattform für Lead-Qualifizierung, Terminbuchung, eingehende Anrufe und Follow-up-Automatisierung, mit Integrationen in HubSpot, Calendly, Google und Outlook sowie Hosting-Angaben für Frankfurt und Nürnberg. Prüfen Sie den passenden Ansatz für Ihren Anwendungsfall und besuchen Sie malma.ai, um die Plattform und ihre Einsatzmöglichkeiten kennenzulernen.