Compliance Management im Mittelstand: Praxisleitfaden 2026
Compliance Management verständlich erklärt: Von DSGVO bis EU AI Act – wie KMU ein wirksames Programm aufbauen, Risiken minimieren und Audits sicher bestehen.
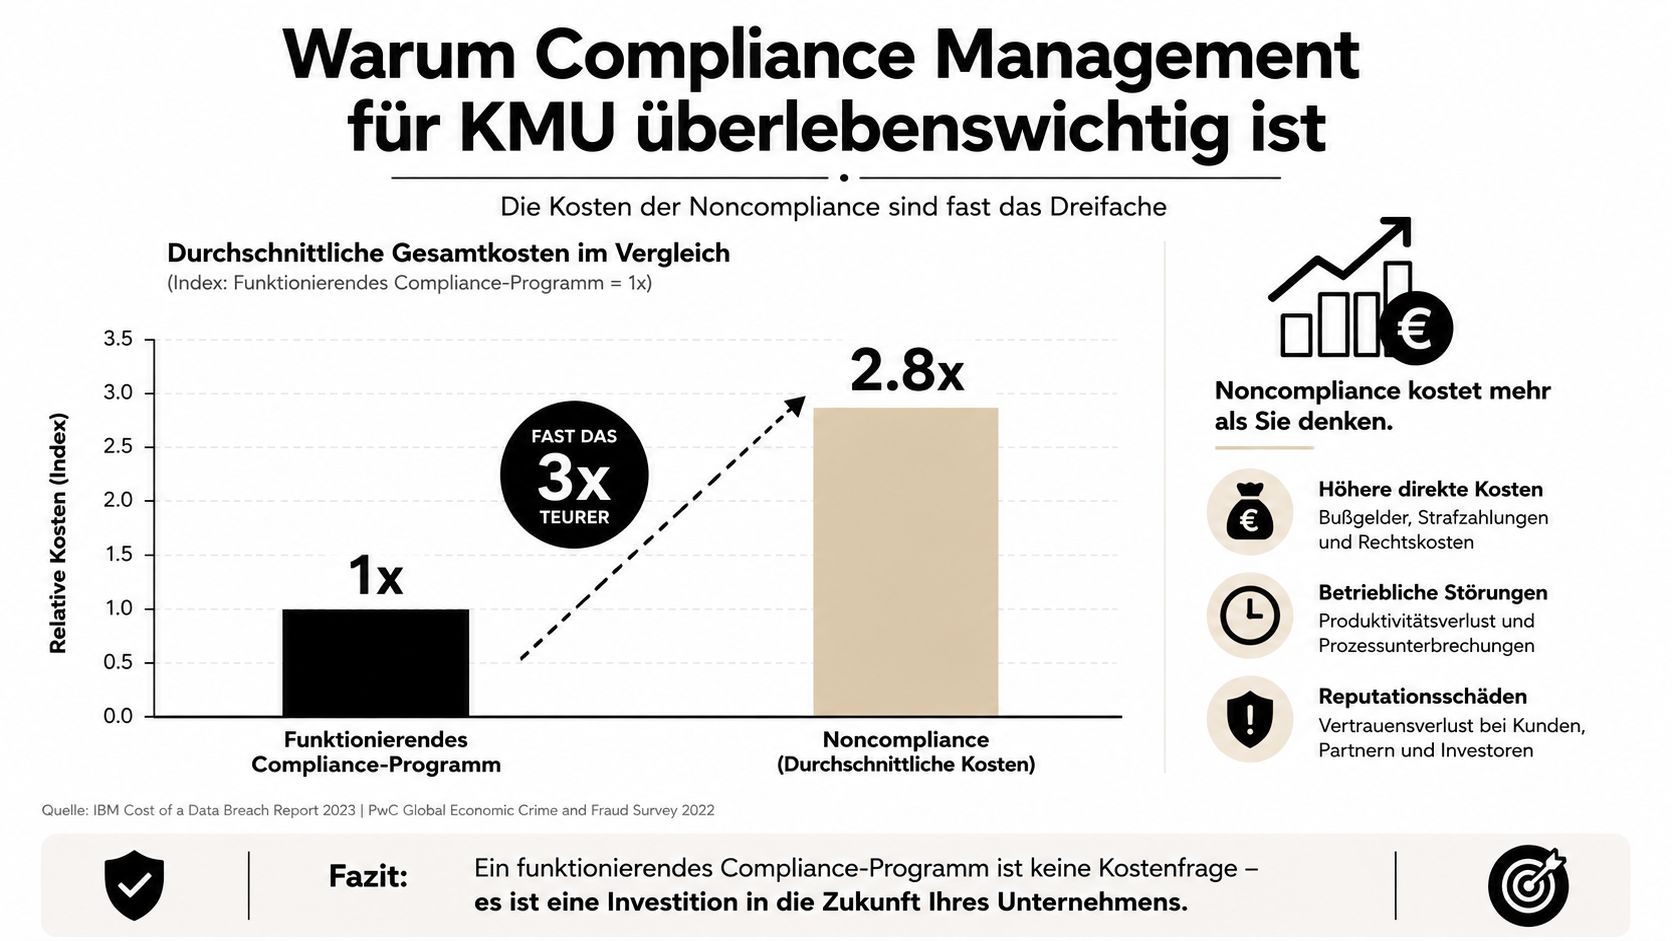
Noncompliance kostet Unternehmen im Schnitt 14,82 Mio. US-Dollar, ein wirksames Compliance-Programm 5,47 Mio. US-Dollar. Das ist ungefähr das 2,71-Fache der Kosten, die gut aufgesetzte Compliance verursacht. Für den Mittelstand heißt das ganz praktisch: Compliance Management schützt Umsatz, Reputation und Lieferfähigkeit. In Deutschland kommt ein weiterer Punkt dazu, seit die EU-DSGVO am 25. Mai 2018 wirksam wurde, sind Datenschutz, Rechenschaftspflicht und Dokumentation Teil des operativen Alltags SecurityScorecard.
Im Mittelstand wird dieser Punkt oft falsch eingeordnet. Viele Teams denken bei Compliance zuerst an Formulare und Audits, im Alltag geht es aber um etwas Handfesteres. Ein Unternehmen muss seine Prozesse so im Griff haben, dass Fehler früh auffallen, Nachweise schnell verfügbar sind und regulatorische Anforderungen nicht nebenbei mitlaufen. Gerade deutsche KMU tragen dieselbe Verantwortung wie größere Marktteilnehmer, nur mit deutlich knapperen Ressourcen und oft ohne eigene Compliance-Abteilung.
Wer Compliance als Kostenblock behandelt, spart an der falschen Stelle. Wer sie als Investition in Steuerbarkeit behandelt, bekommt schneller belastbare Antworten für Kunden, Partner, Prüfer und interne Entscheider. Im deutschen Markt zählt Nachweisfähigkeit heute oft mit, ob in Ausschreibungen, im Vertrieb oder bei der Zusammenarbeit mit regulierten Auftraggebern. Genau dort zeigt sich, ob Compliance Management nur auf dem Papier existiert oder im Alltag funktioniert.
Warum Compliance Management für KMU überlebenswichtig ist
Compliance scheitert selten an bösem Willen. In KMU scheitert sie meistens an Zeitmangel, unklaren Zuständigkeiten und dem Irrtum, dass „wir zu klein dafür sind“. Die Realität sieht anders aus, denn auch kleine Organisationen verarbeiten personenbezogene Daten, schließen Verträge, beschäftigen Mitarbeitende und arbeiten mit externen Tools, die eigene Pflichten mitbringen.
Für deutsche Unternehmen ist besonders relevant, dass Noncompliance im Schnitt fast dreimal so teuer ist wie ein funktionierendes Programm, und dass der regulatorische Standard seit der DSGVO klar gesetzt ist SecurityScorecard. Das betrifft nicht nur Bußgelder, sondern auch Auditaufwand, Nachforderungen und interne Krisenarbeit. Wer schon einmal in einer Prüfung fehlende Dokumente zusammengesucht hat, weiß, dass die eigentlichen Kosten oft nach dem eigentlichen Verstoß entstehen.
Was KMU im Alltag wirklich trifft
Ein Mittelständler verliert nicht nur wegen eines formalen Fehlers. Er verliert, wenn ein Kunde Nachweise verlangt und niemand sie schnell liefern kann, wenn ein Audit stockt oder wenn ein Prozess im Alltag anders läuft als in der Richtlinie steht. Genau dort wird Compliance Management strategisch.
Praktische Regel: Wenn ein Nachweis nicht in kurzer Zeit auffindbar ist, ist er operativ meist nicht vorhanden genug.
Der eigentliche Hebel liegt deshalb nicht in mehr Papier, sondern in besserer Steuerung. Wer Compliance sauber organisiert, kann Risiken früher erkennen, Prioritäten klarer setzen und Kontrollen so gestalten, dass sie nicht nur Prüfern gefallen, sondern im Tagesgeschäft funktionieren. Genau das verschiebt Wettbewerbsvorteile, weil Verlässlichkeit für viele B2B-Kunden inzwischen ein echtes Auswahlkriterium ist.
Rechtliche Rahmenbedingungen verstehen und einordnen
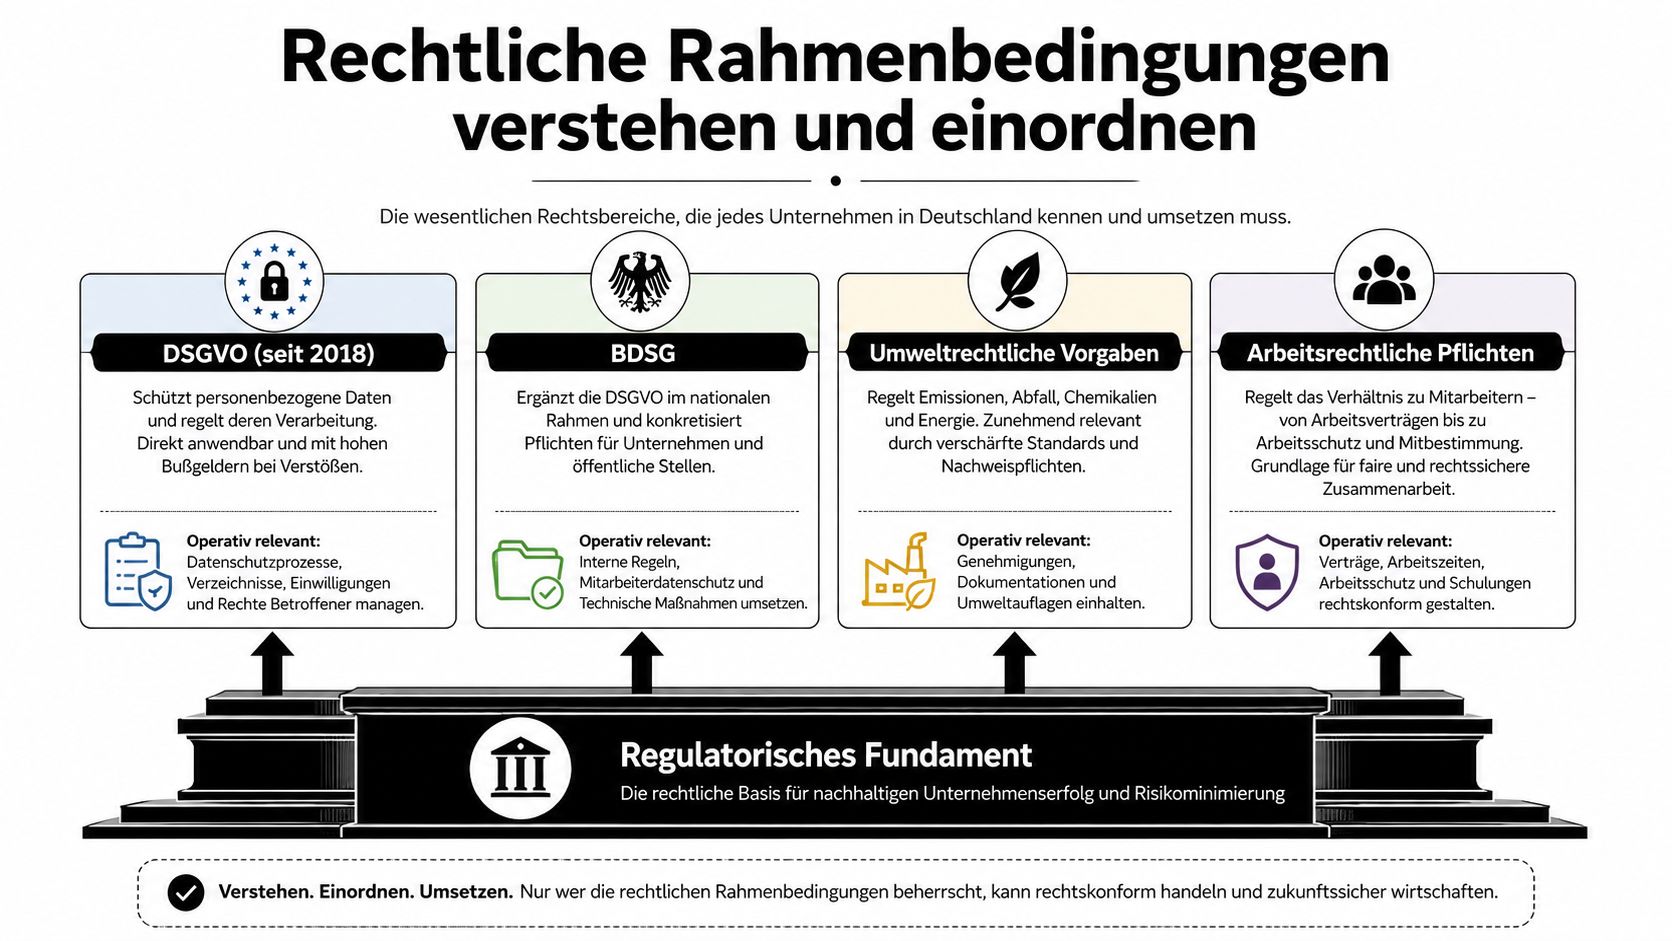
Die DSGVO ist für deutsche Unternehmen seit 2018 der operative Referenzrahmen. Sie setzt Anforderungen an Datenschutz, Rechenschaftspflicht und Dokumentation, und das betrifft praktisch jede Organisation, die personenbezogene Daten verarbeitet. Wer diese drei Punkte nicht als Arbeitsauftrag versteht, landet schnell in einem Compliance-Programm, das formal sauber wirkt, im Alltag aber nicht trägt.
Für die Praxis heißt das, jede neue Datenverarbeitung muss in eine überprüfbare Struktur passen. Dazu gehören Dokumentation, Zweckbindung, Löschkonzepte, Zugriffslogik und klare Zuständigkeiten. Bei Voice-AI, CRM-Weiterleitungen oder externen Dienstleistern stellt sich außerdem immer die Frage, welche Rollen das Unternehmen selbst verantwortet und welche Pflichten vertraglich abgesichert sein müssen. Für einen schnellen Einstieg in die operative Einordnung von Auftragsverarbeitung hilft der Überblick zu einem AVV.
Wo sich Regeln überschneiden
Die schwierigsten Fälle entstehen dort, wo mehrere Pflichten gleichzeitig greifen. Datenschutz, Arbeitsrecht, Umweltvorgaben und branchenspezifische Regeln laufen im Alltag nicht getrennt nebeneinander, sondern greifen ineinander. Für Geschäftsführungen bedeutet das, dass Compliance nicht als Rechtsinsel behandelt werden darf, sondern als System aus Prozessen, Rollen und Nachweisen.
Bei KI-gestützten Prozessen kommt die Frage hinzu, wie Entscheidungen und Datenflüsse dauerhaft belegbar bleiben. Die operative Herausforderung liegt weniger in der Existenz einzelner Vorschriften als in der sauberen Übersetzung in Arbeitsanweisungen, Freigaben und Dokumentationswege. Genau daran scheitern viele KMU, weil sie Regulierungen isoliert lesen und die Schnittstellen zwischen Systemen, Mitarbeitenden und Dienstleistern unterschätzen.
Was ein Geschäftsführer konkret steuern muss
Die Leitfrage ist einfach. Welche Daten werden verarbeitet, wer greift darauf zu, wo liegen sie, und wie lässt sich das im Zweifel belegen? Wer diese Fragen nicht beantworten kann, hat kein reines Rechtsproblem, sondern ein Organisationsproblem.
Bei automatisierten Workflows ist zusätzlich wichtig, dass Verantwortlichkeiten vorab feststehen. Ein gutes Compliance-Setup dokumentiert nicht nur, was erlaubt ist, sondern auch, wer bei Abweichungen handelt und wie die Korrektur läuft. Das ist deutlich nützlicher als eine Sammlung juristischer Formulierungen, die im Alltag niemand pflegt.
Risikoanalyse als Fundament jedes Compliance-Programms
Ein tragfähiges Programm beginnt nicht mit Maßnahmen, sondern mit Prioritäten. In KMU ist das entscheidend, weil Ressourcen knapp sind und nicht jede Pflicht denselben Handlungsdruck erzeugt. Wer alles gleichzeitig angeht, baut meist viel Papier und wenig Wirkung auf.
Erst die Prozesse, dann die Kontrollen
Die richtige Reihenfolge ist: relevante Prozesse identifizieren, sensible Datenflüsse sichtbar machen, Risiken bewerten und danach erst Kontrollen festlegen. Eine laufende Dateninventarisierung ist dafür unverzichtbar, weil sie zeigt, welche Systeme überhaupt im Scope liegen und wo manuelle Schattenprozesse entstehen. Ohne diese Landkarte bleibt jede Maßnahme blind.
Für deutsche KMU ist das besonders wichtig, wenn Datenschutz, Informationssicherheit und branchenspezifische Vorgaben gleichzeitig gelten. Eine pragmatische Risikoanalyse beantwortet drei Fragen. Was kann schiefgehen, wie wahrscheinlich ist es, und was wäre der Schaden? Daraus ergibt sich dann die Mindestkontrolle, nicht umgekehrt.
Die operative Sicht hilft auch bei der Kommunikation mit Stakeholdern. Ein Risiko mit hoher Eintrittswahrscheinlichkeit und hohem Schadensausmaß gehört nach oben, ein Randthema bleibt unten. Das klingt schlicht, spart aber in der Praxis viele unnötige Diskussionen, weil Entscheidungen nachvollziehbar werden.
Wer eine Risikoanalyse sauber dokumentiert, reduziert später den Streit darüber, warum bestimmte Maßnahmen zuerst kamen und andere warten mussten.
Eine nützliche Ergänzung ist der Blick auf technische Unterstützer, zum Beispiel bei der Sicherheitsprüfung von Datenquellen und Prozessen. Ein guter Einstieg in diese Logik ist die Sicherheitsprüfung, wenn es darum geht, Risiken nicht nur zu benennen, sondern operativ zu prüfen.
So wird Priorisierung handhabbar
Priorisierung funktioniert am besten, wenn man pro Prozess nur die wirklich kritischen Punkte festhält. Dazu zählen Zugang, Speicherung, Weitergabe, Ausfallfolgen und die Frage, ob ein externer Dienstleister beteiligt ist. Ein lückenloses Großmodell ist selten nötig, ein ehrliches Ist-Bild schon.
Auch externe Perspektiven helfen. Wer sich etwa mit kommunalen oder öffentlich geprägten Pflichten auseinandersetzt, findet in den Rechtliche Grundlagen für Kommunen einen nützlichen Blick auf die Bedeutung sauberer Pflichtenabgrenzung. Der Wert solcher Quellen liegt nicht in der Übertragung eins zu eins, sondern in der klaren Erinnerung daran, dass ordentliche Priorisierung immer mit sauberem Scope beginnt.
Am Ende steht kein perfektes Risikoregister, sondern ein Arbeitsplan. Das ist für KMU meist die bessere Lösung, weil er sofort in Maßnahmen, Zuständigkeiten und Dokumentation übersetzbar ist.
Schritt für Schritt zum eigenen Compliance-Programm
Ein funktionierendes Compliance-Programm im Mittelstand braucht keine Konzernarchitektur. Es braucht eine belastbare Reihenfolge, damit das Team nicht im ersten Entwurf stecken bleibt. Wer die Einführung zu groß aufzieht, verliert meist genau die Leute, die das Programm später tragen sollen.
Phase 1 Bestandsaufnahme und Ist-Analyse
Am Anfang steht eine nüchterne Bestandsaufnahme. Welche Prozesse laufen, welche Daten werden verarbeitet, welche Verträge und Richtlinien existieren bereits, und wo sind die Lücken? Die meisten Probleme werden hier sichtbar, bevor auch nur eine neue Maßnahme definiert ist.
Danach folgt die Rollenklärung. Die Geschäftsführung muss das Programm tragen, fachliche Verantwortliche müssen ihre Prozesse kennen, und die IT darf nicht nur als technische Restinstanz behandelt werden. Schulungen funktionieren nur dann, wenn sie sich auf reale Arbeitssituationen beziehen und nicht auf allgemeine Belehrungen.
Phase 2 Konzeption und Maßnahmenplanung
Hier wird aus einem Befund ein Arbeitsplan. Richtlinien werden übersetzt in konkrete Kontrollen, Eskalationswege und Dokumentationspflichten. Gute Pläne sind knapp genug, damit sie gelesen werden, und konkret genug, damit sie geprüft werden können.
Ein pragmatischer Weg ist, nur die Maßnahmen zuerst umzusetzen, die Risiken sichtbar senken oder Nachweise spürbar vereinfachen. Das klingt unspektakulär, verhindert aber typischen Aktionismus. Genau an dieser Stelle helfen Tools, die Aufgaben bündeln, Erinnerungen auslösen und Evidenz automatisch ablegen.
Phase 3 Umsetzung, Monitoring und Anpassung
Hier entscheidet sich, ob das Programm lebt oder verstaubt. Kontinuierliche Überwachung ist wichtiger als perfekte Erst-Dokumentation, weil sich Prozesse, Systeme und Pflichten laufend ändern. Ein Compliance-Score oder ein sauberer KPI-Stack hilft dabei, Fortschritt sichtbar zu machen und Lücken früh zu erkennen Microsoft Learn.
| Rolle | Kernaufgaben | Tool-Unterstützung |
|---|---|---|
| Geschäftsführung | Prioritäten setzen, Risiko akzeptieren oder reduzieren, Ressourcen freigeben | Dashboard, Freigabe-Workflows |
| Datenschutzverantwortliche | Datenverarbeitungen prüfen, Nachweise koordinieren, Risiken bewerten | Doku-Management, Audit-Export |
| IT-Leitung | Zugriffe, Systeme und technische Kontrollen umsetzen | Monitoring, Logging, Benachrichtigungen |
| Fachbereichsleitung | Prozesse im Alltag einhalten, Abweichungen melden | Checklisten, Erinnerungen, Ticketsystem |
| Externe Beratung | Lücken einschätzen, Prüfpfade schärfen, Spezialfragen klären | Review-Berichte, Maßnahmenliste |
Ein nützlicher Vergleich ist der mit einem sauber organisierten Projekt, nicht mit einem Papierordner. Wer eine Guide zur Work-and-Travel-Organisation liest, erkennt schnell den Unterschied zwischen bloßer Liste und echter Ablaufsteuerung. Für Compliance gilt dasselbe, nur mit deutlich höheren Konsequenzen.
Compliance in der Praxis am Beispiel Voice-AI-Telefonie
Ein typischer Anruf zeigt schnell, ob Compliance nur auf dem Papier steht. Der Kunde ruft an, eine Voice-AI nimmt den Kontakt an, klärt den Bedarf, fragt relevante Informationen ab und übergibt den Termin an den Kalender. Jeder Schritt erzeugt einen Prüfpunkt, und genau dort entscheidet sich, ob der Prozess später nachvollziehbar bleibt.
Am Anfang steht Transparenz. Der Anrufer muss erkennen können, dass er mit einem automatisierten System spricht und welche Daten verarbeitet werden. Danach folgt die nüchterne Frage, welche Angaben für die Terminbuchung wirklich nötig sind. Weniger Datenerhebung ist in vielen Fällen nicht nur datenschutzfreundlicher, sondern auch operativ sauberer, weil sie Fehlerquellen reduziert und die spätere Prüfung vereinfacht.
Sobald Gesprächsdaten gespeichert werden, braucht das System klare Speicher- und Zugriffsregeln. Das betrifft die Aufnahme oder Transkription ebenso wie Protokolle, Weiterleitungen und mögliche CRM-Einträge. In der Praxis zählt vor allem, dass diese Kette vollständig dokumentierbar ist und Mitarbeitende nicht jeden Schritt manuell nachpflegen müssen.
Warum Automatisierung hier so gut funktioniert
Voice-AI und Compliance passen zusammen, wenn die Automatisierung an den richtigen Stellen ansetzt. Ein System wie malma.ai kann Gesprächsabläufe, Terminbuchung und Übergaben in einen nachvollziehbaren Prozess bringen, wenn Datenhaltung, Protokolle und Integrationen sauber organisiert sind. Für Audits ist das besonders nützlich, weil nicht nur das Ergebnis, sondern auch der Weg dorthin nachvollziehbar bleibt.
Die eigentliche Frage ist, wie das Unternehmen die Automatisierung einsetzt. Wenn sie die Nachweisführung einfacher macht als der manuelle Prozess, gewinnt das Team Zeit und Prüfsicherheit zugleich. Wenn sie dagegen nur schneller arbeitet, aber keine saubere Spur hinterlässt, entsteht neues Chaos unter einem modernen Namen.
Ein automatisierter Prozess ist nur dann compliant, wenn die Beweiskette einfacher wird als die Arbeit im alten System.
Im Voice-AI-Kontext zeigt sich außerdem, wie eng Datenschutz, technische Architektur und operative Freigabe zusammenhängen. Wer hier sauber arbeitet, gewinnt nicht nur Effizienz, sondern auch Prüfungsfähigkeit. Wer schlampig arbeitet, produziert Geschwindigkeit ohne Nachvollziehbarkeit, und das ist in Deutschland ein teurer Fehler.
Rollen, Verantwortlichkeiten und Tools im Überblick
KMU brauchen keine große Compliance-Abteilung, aber sie brauchen klare Zuordnung. Wenn niemand weiß, wer prüft, wer freigibt und wer dokumentiert, entstehen Lücken genau dort, wo Prüfer später nachfragen. Die beste Aufteilung ist meist schlicht und nah an den vorhandenen Rollen.
| Rolle | Was sie tun sollte | Wo Tools helfen |
|---|---|---|
| Geschäftsführung | Risikoakzeptanz, Prioritäten, Ressourcen | Freigaben, Dashboards, Statusberichte |
| Datenschutzbeauftragter | Prüfung von Datenprozessen, Dokumentation, Beratung | Verzeichnisse, Doku-Archive, Audit-Listen |
| IT | Technische Kontrollen, Zugänge, Logging | Monitoring, Ticketing, Alerting |
| Fachbereiche | Prozessdisziplin, Schulung, Meldung von Abweichungen | Workflows, Checklisten, Erinnerungen |
| Externe Beratung | Sonderfragen, Review, Prüfungsvorbereitung | Gap-Analyse, Maßnahmenplan |
Die stärksten Tools sind oft nicht die sichtbarsten. Dokumentationssysteme, Consent-Management, Audit-Workflows und Monitoring helfen vor allem dann, wenn sie sich in CRM, Kalender und Ticketing einfügen und keine Parallelwelt erzeugen. Das Ziel ist nicht mehr Software, sondern weniger Reibung.
Worauf die Auswahl wirklich hinausläuft
Manche Aufgaben bleiben intern. Das betrifft die Risikoentscheidung, die Freigabe und die Verantwortung gegenüber Aufsichtsbehörden oder Kunden. Andere Aufgaben lassen sich an Tools oder spezialisierte Dienstleister delegieren, vor allem Dokumentation, Erinnerungen und technische Überwachung.
Für Voice-AI-, Vertriebs- und Terminprozesse ist eine saubere Integration besonders wichtig. Dort zeigt sich schnell, ob Datenschutz, Ablaufsteuerung und Nachweispflichten zusammen gedacht wurden oder nur lose nebeneinanderstehen. In diesem Bereich kann ein System wie malma.ai als eine Option dienen, weil es Gesprächs- und Terminabläufe direkt mit den nötigen Nachweisen verbindet.
Häufige Fehler und wie Sie sie vermeiden
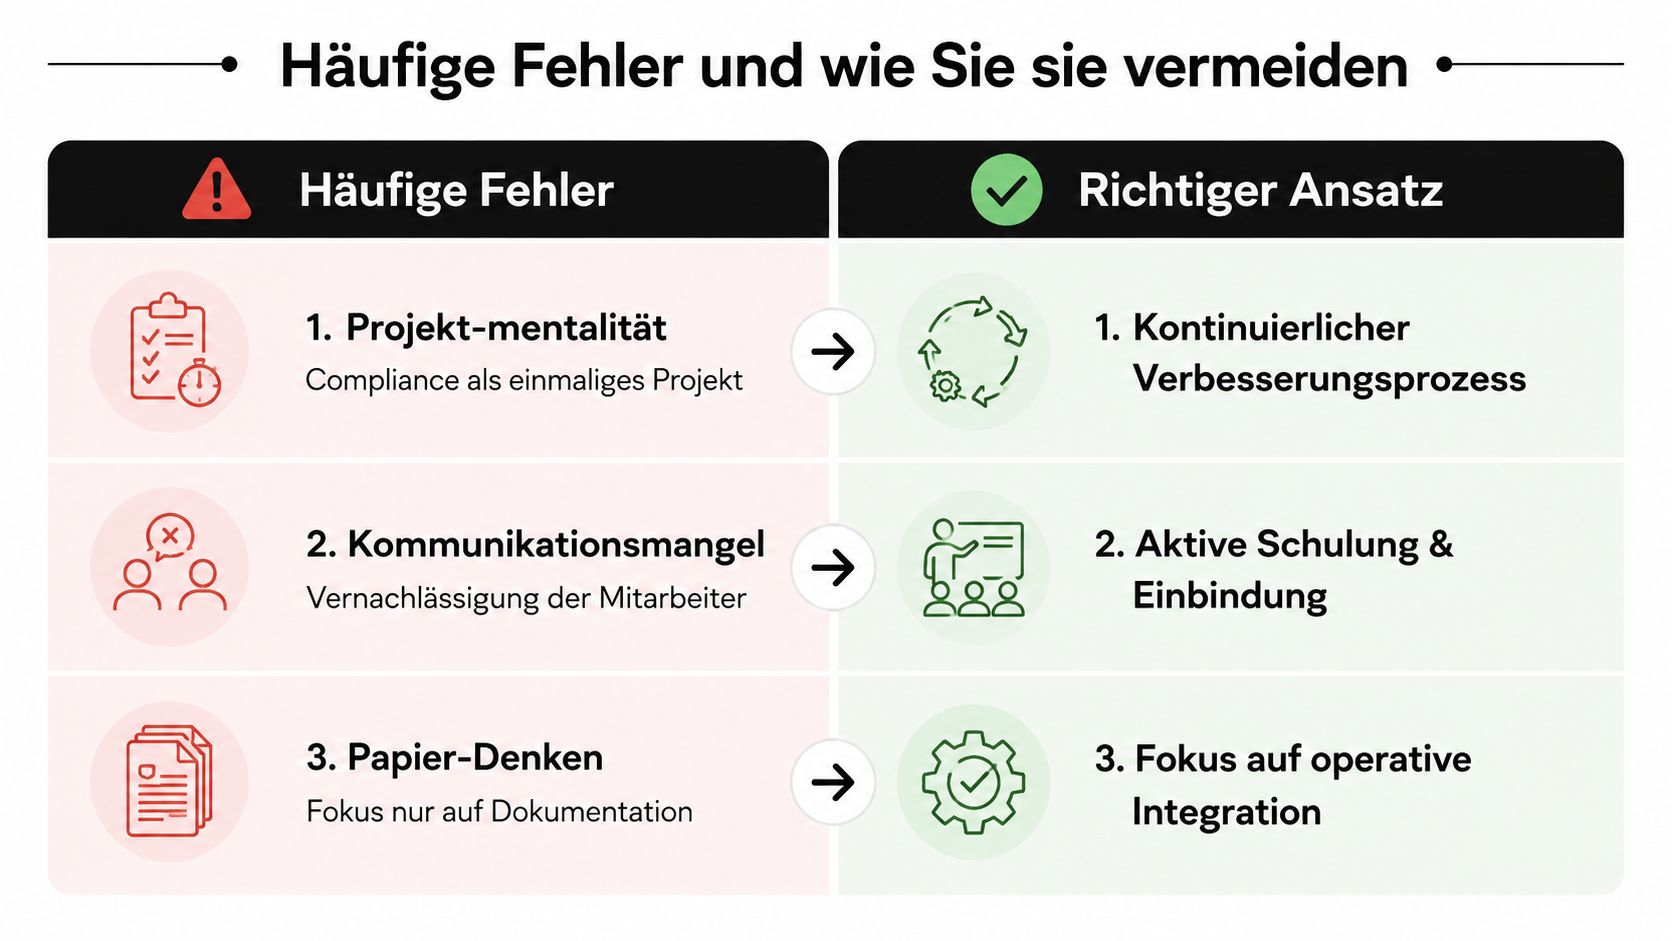
Der teuerste Fehler ist die Projekt-Illusion. Viele KMU behandeln Compliance wie eine einmalige Einführung, starten mit viel Energie und lassen dann den Alltag wieder gewinnen. Das funktioniert kurz, scheitert aber spätestens bei der nächsten Prozessänderung oder Prüfung.
Drei Muster, die in KMU immer wieder Geld kosten
Projekt-Mentalität führt dazu, dass Dokumente einmal sauber erstellt und dann nie wieder aktualisiert werden. Kommunikationsmangel sorgt dafür, dass Mitarbeitende die Regeln nicht kennen oder als bürokratische Last wahrnehmen. Papier-Denken erzeugt schöne Unterlagen, aber keinen belastbaren Alltag.
Genau hier liegt der fundamentale Wandel. Compliance ist heute ein laufender Daten-, Prozess- und Beweißtrom, nicht nur ein Ordner mit Richtlinien. Das ist unbequem, weil es Pflege braucht, aber es ist die einzige Form, die im Alltag trägt.
Eine gute Ergänzung dazu ist der Blick auf arbeitsrechtliche und praxisnahe Pflichtenfragen. Wer sich mit Nachzahlungen bei Schwarzarbeit beschäftigt, erkennt schnell, wie teuer es wird, wenn operative Realität und formale Pflichten auseinanderlaufen. Der Mehrwert solcher Themen liegt darin, die Konsequenz von Nachlässigkeit greifbar zu machen.
Was wirklich hilft
- Kontinuierliche Prüfzyklen: Nicht einmal prüfen und abhaken, sondern in festen, schlanken Abständen nachsehen, ob Prozesse noch stimmen.
- Aktive Einbindung der Teams: Schulungen müssen konkret sein und an echte Arbeitssituationen andocken, sonst bleiben sie Theorie.
- Operative Integration: Compliance gehört in bestehende Workflows, nicht daneben. Nur dann wird sie gelebt.
Wer das ernst nimmt, baut kein Schwergewicht, sondern ein stabiles System mit wenig Reibung. Genau das ist für deutsche KMU der realistische Weg, weil er Ressourcen schont und trotzdem prüfbar bleibt.
Wenn Sie Compliance Management im Mittelstand ohne unnötigen Verwaltungsballast aufbauen wollen, sehen Sie sich malma.ai an. Die Plattform verbindet Voice-AI, Terminbuchung und dokumentierbare Workflows so, dass Nachweise nicht neben dem Prozess entstehen, sondern direkt mitlaufen. Für Unternehmen, die automatische Telefonie sauber und prüfbar einsetzen wollen, ist das ein praxisnaher Einstiegspunkt.