Datenschutzerklärung: Pflichtinhalte und Muster 2026
Datenschutzerklärung rechtssicher formulieren: alle Pflichtangaben nach DSGVO, Mustertexte für Voice-AI und CRM, Aufbewahrung, Einwilligung
Sie haben wahrscheinlich genau so eine Lage: Die Website läuft, Anfragen kommen rein, im Büro klingelt das Telefon ständig, und jetzt soll eine Voice-AI Anrufe annehmen, Leads vorqualifizieren und Termine direkt buchen. Technisch ist das schnell umgesetzt. Datenschutzrechtlich ist genau dieser Moment der Punkt, an dem eine dünne Standard-Datenschutzerklärung kippt.
Denn ab dem ersten Anruf verarbeiten Sie personenbezogene Daten. Telefonnummern, Gesprächsinhalte, Terminwünsche, CRM-Einträge, Weiterleitungen in Messenger, Kalendersynchronisation. Wer dann nur eine alte Website-Vorlage mit ein paar Absätzen zu Cookies online hat, arbeitet offen gesagt mit Ansage ins Risiko.
Die gute Nachricht: Eine saubere Datenschutzerklärung ist kein Hexenwerk. Die schlechte: Sie muss heute deutlich genauer sein als viele KMU glauben.
Warum eine Datenschutzerklärung heute Pflicht ist
Die Pflicht ist nicht neu, aber sie ist seit Jahren verbindlich und wird trotzdem oft behandelt wie ein Nebenthema. Die DSGVO wurde am 25. Mai 2016 verabschiedet und ist seit dem 25. Mai 2018 in allen EU-Mitgliedstaaten verbindlich anwendbar. In Deutschland prägt sie seither die heutige Datenschutzerklärung zusammen mit dem neu gefassten BDSG maßgeblich nach dem DSGVO-Gesetzestext.
Für Unternehmen heißt das schlicht: Wenn Sie personenbezogene Daten verarbeiten, müssen Sie Betroffene verständlich, zugänglich und vollständig informieren. Die Informationspflichten sind kein optionaler Rechtstext für den Footer, sondern Pflicht. Die Bundesregierung beschreibt auf ihren Datenschutzhinweisen selbst, dass die DSGVO zur umfassenden Information verpflichtet und nennt dabei die klassischen Rechte wie Auskunft, Löschung, Berichtigung und Widerspruch. Der BfDI stellt ebenfalls klar, dass die DSGVO seit dem 25. Mai 2018 gilt auf der Übersichtsseite des BfDI zum Datenschutzrecht.
Der Praxisfehler bei KMU
Ein Handwerksbetrieb mit zwölf Leuten führt eine Voice-AI für eingehende Anrufe ein. Die AI nimmt Namen auf, erkennt Anliegen, bucht Termine und überträgt Daten ins CRM. Im Unternehmen sagt dann oft jemand: „Dann packen wir noch einen Satz zur Telefonie in die Datenschutzerklärung.“ Genau das reicht meist nicht.
Sobald Daten im Telefonkanal erhoben werden, braucht es Hinweise am richtigen Erhebungszeitpunkt. Das ist keine Formalität, sondern die eigentliche Sollbruchstelle in modernen Prozessen. Wer mehr dazu strategisch einordnen will, sollte Datenschutz nicht als Textaufgabe sehen, sondern als operatives Thema im Compliance Management für wachsende Teams.
Eine Datenschutzerklärung schützt Sie nicht, wenn sie nur existiert. Sie schützt erst, wenn sie zu Ihren echten Datenflüssen passt.
Wo die Hinweise heute stehen müssen
In der Praxis brauchen Sie meist mehr als eine einzige Unterseite:
- Auf der Website für allgemeine Informationen zu Formularen, Tracking, Hosting und Diensten
- Am Telefonkanal als vorgeschalteter oder anderweitig klar erteilter Datenschutzhinweis
- An Formularen mit passender Einwilligungslogik, wenn diese nötig ist
- In separaten Prozessen wie Bewerbungen, importierten Leads oder Messenger-Kontakten
Seit den BGH-Urteilen vom 27. März 2025 können DSGVO-Verstöße wettbewerbsrechtlich von Mitbewerbern und Verbraucherschutzverbänden verfolgt werden. Das erhöht das Abmahnrisiko bei unvollständigen Datenschutzerklärungen, fehlenden Einwilligungen und unklaren Cookie- oder Tracking-Hinweisen deutlich wie die Einordnung bei anwalt.de zusammenfasst.
Der praktische Satz dazu lautet: Wer Voice-AI, Messenger oder Lead-Formulare einsetzt, hat heute mehr Pflichtangaben als früher. Deshalb ist die Datenschutzerklärung in vielen KMU das erste echte Compliance-Dokument.
Die Bausteine einer DSGVO-konformen Datenschutzerklärung
Viele Datenschutzerklärungen sind zu lang und gleichzeitig unvollständig. Der Grund ist fast immer derselbe: Es fehlt eine klare Struktur. Für KMU reicht ein sauberer Baukasten. Wenn diese Bausteine stimmen, wird die Erklärung belastbar.
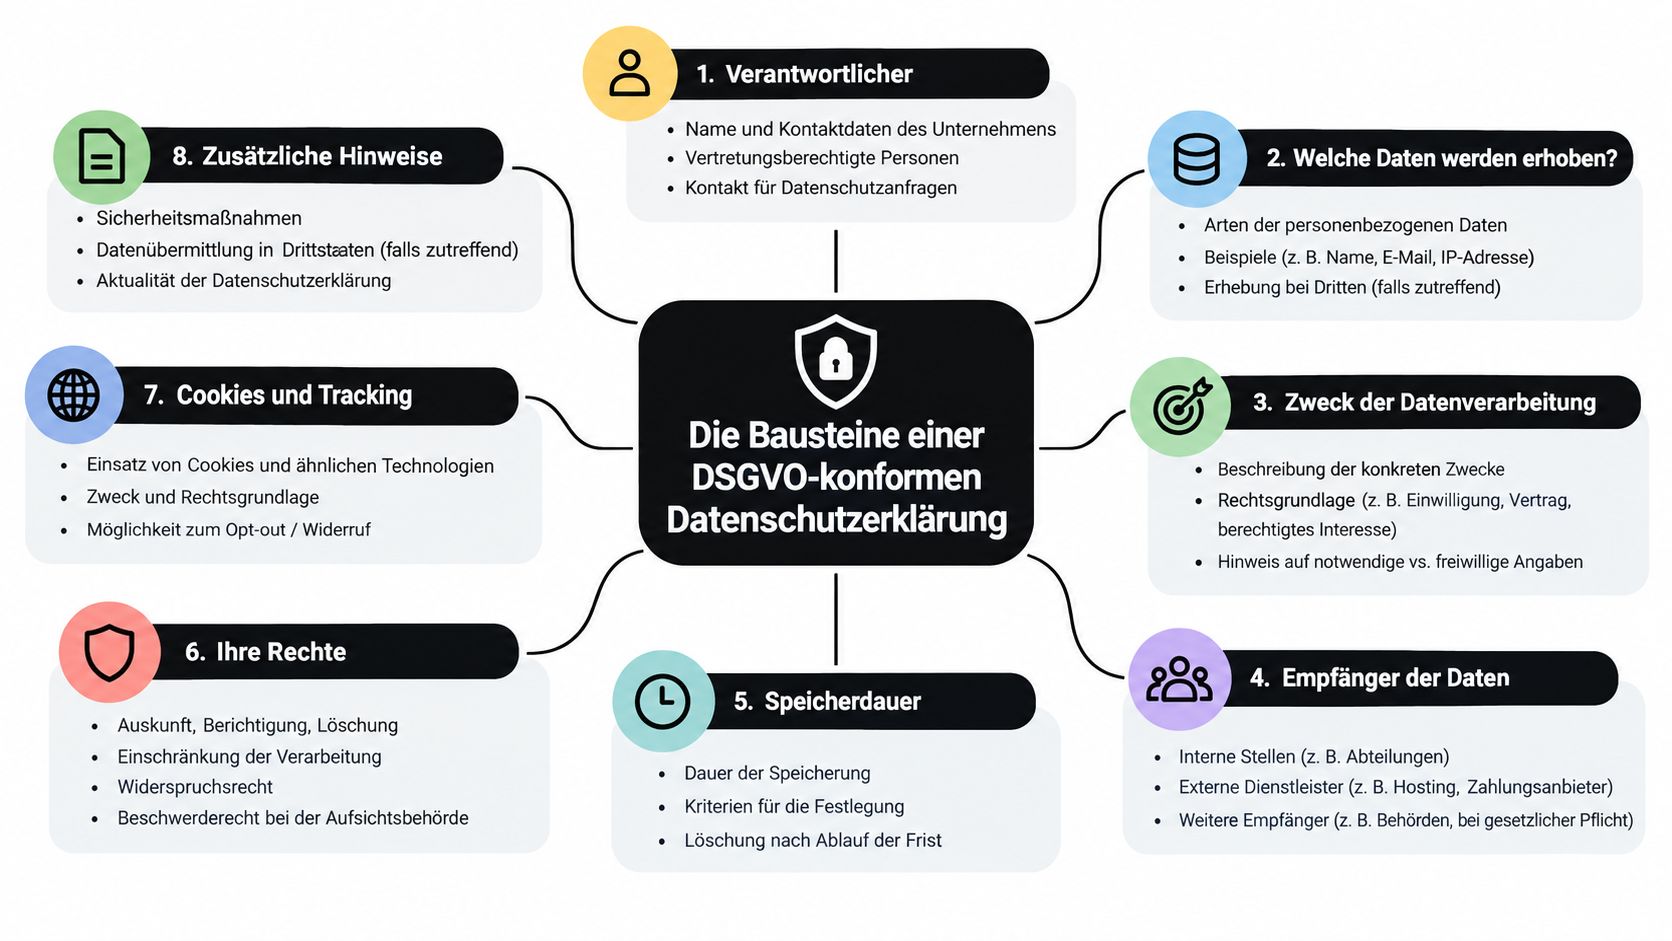
Verantwortlicher und Datenschutzbeauftragter
Der erste Block ist banal und trotzdem oft schlampig. Nennen Sie den Verantwortlichen vollständig. Also Unternehmen, Rechtsform, Anschrift und erreichbare Kontaktadresse. Wenn ein Datenschutzbeauftragter bestellt ist oder bestellt werden muss, gehört auch dessen Kontakt hinein.
Wer eine gute Referenz dafür sucht, wie man DSGVO-Themen strukturiert statt nur juristisch ausformuliert, findet auf der DESKSPACE Informationsseite zur DSGVO einen brauchbaren Überblick für die operative Einordnung.
Datenarten und Systeme benennen
Der zweite Block betrifft die Daten selbst. Schreiben Sie nicht nur „wir verarbeiten personenbezogene Daten“. Das ist wertlos. Benennen Sie die tatsächlichen Kategorien, zum Beispiel:
- Telefondaten wie Rufnummer, Gesprächszeitpunkt, Gesprächsinhalt, Terminwunsch
- Formulardaten wie Name, E-Mail, Anliegen, Standort
- CRM-Daten wie Kontaktverlauf, Notizen, Status, Zuordnung im Vertrieb
- Technische Daten wie Cookies, Logdaten, Geräteinformationen bei Website-Nutzung
Gerade bei Voice-AI müssen Sie ehrlich auflisten, was wirklich anfällt. Wenn ein System transkribiert, zusammenfasst oder an ein CRM weitergibt, gehört das in die Erklärung.
Zweck und Rechtsgrundlage zusammen denken
Der dritte und vierte Block werden oft getrennt geschrieben und dadurch schwammig. Besser ist: Jeder Zweck bekommt direkt seine Rechtsgrundlage. So wird aus Text endlich ein belastbarer Nachweis.
Ein paar typische Zuordnungen:
- Terminvereinbarung am Telefon kann auf Vertrag oder vorvertragliche Maßnahmen gestützt sein, wenn der Anruf klar auf eine Leistung abzielt.
- Lead-Qualifizierung im Vertrieb wird häufig über berechtigte Interessen begründet, wenn keine Einwilligung nötig ist und die Interessenabwägung trägt.
- Newsletter-Versand gehört in der Regel auf Einwilligung.
- Vertragsabwicklung stützt sich typischerweise auf die Vertragserfüllung.
Praxisregel: Schreiben Sie nie nur die Rechtsgrundlage hin. Schreiben Sie immer dazu, für welchen konkreten Verarbeitungsvorgang sie gilt.
Empfänger, Speicherlogik und Rechte
Der fünfte Block verbindet Ihre Erklärung mit Ihrer Systemlandschaft. Wenn Daten an Telefonanbieter, CRM, Kalender, Messenger oder Hosting-Dienstleister gehen, müssen diese Empfänger oder Empfängerkategorien sauber abgebildet sein. Dasselbe gilt für Speicherdauer oder zumindest die Kriterien dafür.
Wenn Sie Ihre Prozesse neu aufsetzen, hilft ein technischer Blick auf die Frage, was im Alltag überhaupt „konform“ heißt. Dazu passt der Beitrag Was heißt konform im KI- und Automationskontext.
Kurz gesagt: Eine gute Datenschutzerklärung ist kein Fließtext. Sie ist ein geordnetes Abbild Ihrer Datenverarbeitung.
Pflichtangaben aus Art. 13 und 14 DSGVO im Detail
Hier trennt sich Standardtext von belastbarer Datenschutzerklärung. Die Informationspflichten aus Art. 13 DSGVO gelten bei direkter Erhebung, also etwa über Telefon, Formular oder Terminbuchung. Art. 14 greift bei indirekter Erhebung, also wenn Daten von Dritten kommen. Der BfDI weist darauf hin, dass bei direkter Erhebung zum Zeitpunkt der Datenerhebung informiert werden muss und bei indirekter Erhebung spätestens binnen eines Monats auf der BfDI-Seite zu Informationspflichten.
Für Voice-AI, CRM-Importe und Messenger-Strecken ist genau das entscheidend. Jeder Erhebungskanal löst seine eigene Hinweispflicht aus.
Die Pflichtangaben in der Praxis
| Pflichtangabe | Inhalt | Beispiel Voice-AI |
|---|---|---|
| Verantwortlicher | Name und Kontaktdaten des Unternehmens | „Verantwortlich für die Datenverarbeitung ist die Muster GmbH, Musterstraße, Musterstadt, E-Mail …“ |
| Datenschutzbeauftragter | Kontaktdaten, falls vorhanden | „Sie erreichen unseren Datenschutzbeauftragten unter …“ |
| Zwecke der Verarbeitung | Wofür die Daten genutzt werden | „Zur Annahme und Bearbeitung Ihres Anrufs sowie zur Terminvereinbarung“ |
| Rechtsgrundlagen | Auf welcher Grundlage verarbeitet wird | „Die Verarbeitung erfolgt zur Durchführung vorvertraglicher Maßnahmen oder auf Grundlage berechtigter Interessen“ |
| Berechtigte Interessen | Nur wenn Art. 6 Abs. 1 lit. f genutzt wird | „Unser berechtigtes Interesse liegt in einer effizienten Bearbeitung eingehender Anfragen“ |
| Empfänger | Wer Daten erhält | „Empfänger können eingesetzte Telefonie-, CRM- und Kalenderdienstleister sein“ |
| Speicherdauer | Dauer oder Kriterien | „Die Daten werden gelöscht, sobald der Zweck entfällt und keine Aufbewahrungspflichten bestehen“ |
| Betroffenenrechte | Auskunft, Berichtigung, Löschung usw. | „Sie haben das Recht auf Auskunft, Berichtigung, Löschung und Widerspruch“ |
| Beschwerderecht | Hinweis auf Aufsichtsbehörde | „Sie können sich bei einer Datenschutzaufsichtsbehörde beschweren“ |
Diese Punkte sind nicht theoretisch. Sie müssen sprachlich so formuliert sein, dass ein Anrufer oder Website-Besucher versteht, was passiert. Das deutsche Bitkom-Papier zu den Informationspflichten betont genau diese Elemente. Dazu gehören Kontaktdaten des Verantwortlichen und DSB, Zweck, Rechtsgrundlage, Empfänger, Speicherdauer und Betroffenenrechte. Bei Dritterhebung kommen zusätzlich Datenkategorien und Herkunft der Daten hinzu im Bitkom-Leitfaden zu Informationspflichten.
Was bei Art. 14 zusätzlich hinein muss
Wenn Sie Leads aus Verzeichnissen, Partnerkampagnen, Empfehlungsquellen oder importierten Listen übernehmen, brauchen Sie mehr als den Standardtext der Website. Dann müssen Sie auch erklären:
- Welche Kategorien von Daten Sie erhalten haben
- Woher diese Daten stammen
- Zu welchem Zweck sie weiterverarbeitet werden
Das wird besonders wichtig im Vertrieb. Viele Unternehmen importieren Kontakte ins CRM und vergessen, dass dafür eigene Informationspflichten greifen.
Typische Formulierungen, die wirklich helfen
Eine Voice-AI-Erklärung sollte konkret sagen, dass Anrufe entgegengenommen, Inhalte zur Bearbeitung dokumentiert und Termine in angebundene Systeme übertragen werden können. Wenn Gesprächsdaten in Transkripte, Kalender oder CRM-Einträge fließen, muss das als Verarbeitungsvorgang erkennbar sein.
Ein gutes Muster für den Tonfall liefern öffentlich einsehbare Datenschutztexte, etwa die fluesta Datenschutzrichtlinien. Nicht wegen einzelner Formulierungen zum Kopieren, sondern weil dort erkennbar ist, wie Verarbeitungsvorgänge getrennt und nachvollziehbar beschrieben werden.
Wenn Ihre Datenschutzerklärung so allgemein bleibt, dass man weder den Telefonie-Anbieter noch das CRM noch den Zweck erkennt, ist sie nicht „schlank“, sondern unvollständig.
Wo die meisten Lücken entstehen
Drei Punkte fehlen in der Praxis besonders oft:
- Drittlandtransfer bei US-Diensten oder globalen Unterauftragnehmern
- Automatisierte Verarbeitung bei AI-gestützten Prozessen
- Pflicht zur Bereitstellung von Daten, wenn ohne bestimmte Angaben kein Rückruf oder Termin möglich ist
Sie müssen nicht jedes Detail ausufern. Aber die Erklärung muss Ihre reale Verarbeitung vollständig und strukturiert abbilden. Alles andere ist nur Deko.
Musterformulierungen für Aufbewahrung, Einwilligung und Betroffenenrechte
Vorlagen helfen nur dann, wenn sie nicht zu generisch sind. Die folgenden Formulierungen sind absichtlich knapp gehalten. Sie ersetzen keine Prüfung Ihrer tatsächlichen Prozesse, sind aber ein brauchbarer Ausgangspunkt für KMU.
Aufbewahrung sauber formulieren
Viele Datenschutzerklärungen schreiben nur „wir speichern Daten nur solange wie nötig“. Das ist zu dünn. Besser ist eine Formulierung, die entweder echte Fristen nennt oder nachvollziehbare Kriterien.
| Baustein | Anwendungsfall | Empfohlene Frist / Formulierung |
|---|---|---|
| Aufbewahrung | Anrufdaten | „Wir speichern personenbezogene Daten aus Telefonkontakten nur solange, wie dies zur Bearbeitung Ihres Anliegens, zur Dokumentation des Gesprächs oder zur Terminorganisation erforderlich ist. Anschließend löschen wir die Daten, sofern keine gesetzlichen Aufbewahrungspflichten entgegenstehen.“ |
| Aufbewahrung | Lead-Daten im CRM | „Daten aus Kontaktanfragen und Vertriebsvorgängen speichern wir für die Dauer der Bearbeitung sowie darüber hinaus nur, soweit dies zur Nachverfolgung von Anfragen, zur Dokumentation geschäftlicher Kontakte oder zur Erfüllung gesetzlicher Pflichten erforderlich ist.“ |
| Aufbewahrung | Bewerbungsunterlagen | „Bewerbungsdaten verarbeiten wir zur Durchführung des Bewerbungsverfahrens und löschen sie nach dessen Abschluss, sofern keine Einwilligung zur längeren Speicherung vorliegt oder gesetzliche Pflichten eine weitere Aufbewahrung verlangen.“ |
Wenn Sie intern mit festen Löschfristen arbeiten, dürfen diese in die Datenschutzerklärung. Wenn diese Fristen aber in der Praxis nie eingehalten werden, schaden Sie sich selbst. Schreiben Sie nur, was Ihr Team auch umsetzt.
Einwilligungstexte, die nicht weichgespült sind
Einwilligungen müssen getrennt von anderen Erklärungen abgegeben werden. Kein Sammelhaken für Newsletter, Tracking und Telefonmarketing. Das ist alter Murks.
Für typische Fälle können Sie so formulieren:
Voice-AI bei aufzeichnungspflichtigen oder zustimmungsbedürftigen Funktionen
„Ich willige ein, dass meine im Gespräch angegebenen personenbezogenen Daten zum Zweck der Bearbeitung meines Anliegens und der Terminorganisation verarbeitet werden. Eine erteilte Einwilligung kann ich jederzeit mit Wirkung für die Zukunft widerrufen.“Newsletter-Anmeldung
„Ich willige ein, Informationen per E-Mail zu erhalten. Meine Einwilligung kann ich jederzeit mit Wirkung für die Zukunft widerrufen.“Tracking mit Einwilligung
„Ich willige ein, dass nicht technisch erforderliche Cookies und vergleichbare Technologien zur Analyse und Optimierung der Website eingesetzt werden. Meine Einwilligung kann ich jederzeit über die Datenschutzeinstellungen widerrufen.“
Schreiben Sie Einwilligungen so, dass ein normaler Mensch versteht, was freigegeben wird. Juristische Nebelwörter führen direkt in Diskussionen.
Betroffenenrechte kompakt und brauchbar
Die Rechte der Betroffenen gehören nicht als endlose Liste in Verwaltungssprache in die Erklärung. Ein klarer Block reicht:
„Sie haben im Rahmen der gesetzlichen Vorgaben das Recht auf Auskunft über die Sie betreffenden personenbezogenen Daten sowie auf Berichtigung unrichtiger Daten, Löschung, Einschränkung der Verarbeitung, Widerspruch gegen die Verarbeitung und Datenübertragbarkeit. Sofern die Verarbeitung auf einer Einwilligung beruht, können Sie diese jederzeit mit Wirkung für die Zukunft widerrufen. Zudem haben Sie das Recht, sich bei einer Datenschutzaufsichtsbehörde zu beschweren.“
Die Bundesregierung nennt genau diese Kernrechte in ihren Datenschutzhinweisen. Für Ihre Erklärung heißt das: kurz, verständlich, vollständig. Mehr Pathos braucht's nicht.
Voice-AI, CRM und Drittdienste sauber einbinden
Die größte Fehlannahme in KMU lautet: „Wenn die Website-Datenschutzerklärung passt, passt der Rest auch.“ Das stimmt nicht. Eine statische Unterseite deckt keine dynamischen Datenflüsse ab.
Gerade bei Voice-AI, CRM-Sync, Kalenderbuchung und Messenger-Weiterleitung müssen Datenschutzhinweise entlang der Verarbeitung gebaut werden. Branchenhinweise betonen seit Längerem, dass allgemeine Checklisten zwar Hosting, Tracking und Drittanbieter nennen, aber die eigentliche Praxisfrage offenlassen: Wie hält man eine Datenschutzerklärung für KI-Telefonie, Terminbuchung, CRM-Sync und Messenger-Weiterleitung aktuell und rechtssicher? Der Händlerbund fasst genau diese Lücke praxisnah zusammen und verweist auch darauf, dass fehlende Angaben zu Tools und Diensten Abmahnungen auslösen können. Als Trendindikator nennt er zudem neue Orientierungshilfen der DSK im Januar 2026 für datenintensive Alltagsszenarien auf der Seite zur Datenschutzerklärung im E-Commerce und bei Drittdiensten.
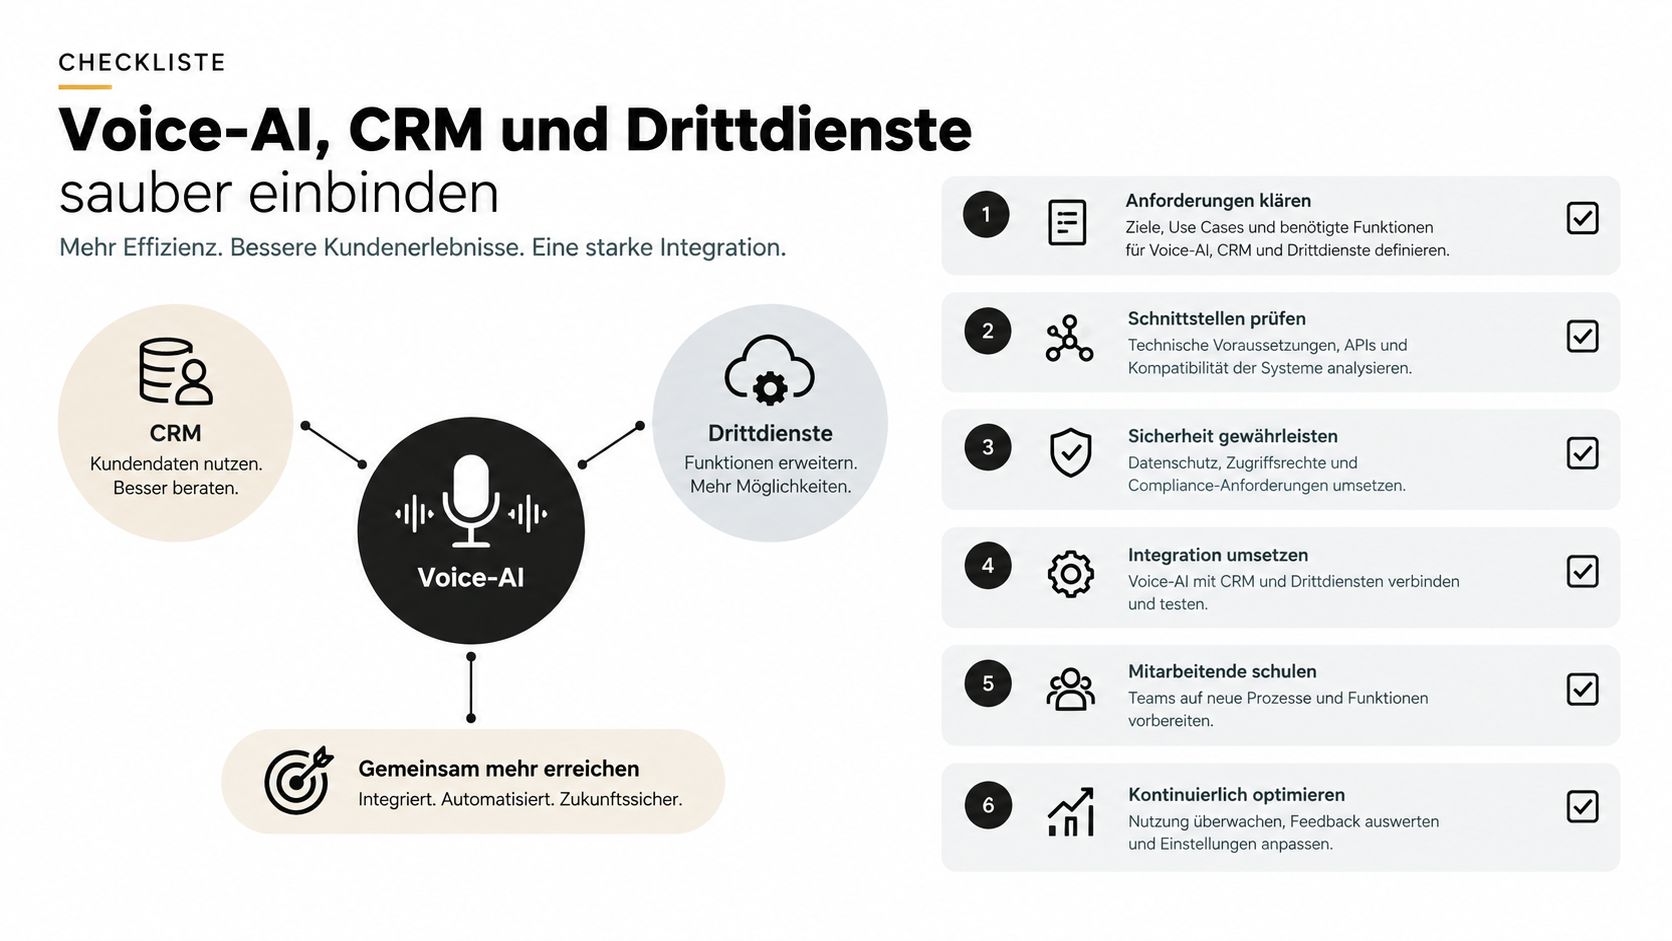
Datenflüsse statt Sammeltext
Arbeiten Sie mit getrennten Hinweisen pro Kanal. Das ist sauberer und in der Pflege viel einfacher.
Telefonie und Voice-AI
Nennen Sie Anbieter, Zweck, verarbeitete Datenarten, eventuelle Transkription, Weitergabe ans CRM und Löschlogik.CRM-Systeme
Beschreiben Sie, welche Kontaktdaten gespeichert werden, wer zugreift, wie lange Datensätze bestehen bleiben und ob Vertriebsnotizen oder Gesprächszusammenfassungen einlaufen.Kalender- und Terminbuchung
Erklären Sie, welche Daten für die Terminvergabe nötig sind und an welchen Kalenderdienst sie übermittelt werden.Messenger und Weiterleitungen
Wenn Anfragen aus Telefonie oder Formularen in Messenger-Systeme gespiegelt werden, gehört das ausdrücklich in die Erklärung.
Was Sie bei Drittdiensten konkret prüfen müssen
Nicht jeder Dienst ist problematisch. Problematisch ist der blinde Einsatz. Prüfen Sie bei jedem Tool dieselben Fragen:
- Wo wird verarbeitet? EU, Drittland oder beides.
- Gibt es einen AV-Vertrag?
- Welche Unterauftragsverarbeiter sind beteiligt?
- Gibt es einen Transfermechanismus, falls Daten außerhalb der EU verarbeitet werden?
- Ist die Beschreibung in Ihrer Datenschutzerklärung noch aktuell?
Wenn Sie eine Voice-AI-Plattform nutzen, muss die Beschreibung mehr enthalten als „wir setzen ein Kommunikationstool ein“. Das ist zu wenig. Bei einem Tool wie malma.ai wäre zum Beispiel sachlich zu benennen, dass eingehende Anrufe automatisiert angenommen, Leads qualifiziert, Termine gebucht und Daten an Kalender oder CRM-Systeme weitergegeben werden können.
Nicht die Technologie ist das Problem. Das Problem ist die Lücke zwischen eingesetzter Technologie und dokumentierter Verarbeitung.
Das Verarbeitungsverzeichnis entscheidet mit
Eine gute Datenschutzerklärung fällt nicht vom Himmel. Sie entsteht aus Ihrem Verarbeitungsverzeichnis, Ihren AV-Verträgen und Ihrer Tool-Inventur. Wenn diese Unterlagen unsauber sind, wird auch der Website-Text schief.
Bei CRM-Fragen lohnt sich oft zuerst der Blick auf die Integrationsebene. Wer etwa HubSpot mit Telefonie, Kalender und Formularen verbindet, sollte die Datenflüsse technisch sauber aufzeichnen. Dazu passt die Übersicht zur HubSpot CRM Integration mit Automationen und Übergaben.
Abmahnrisiken 2025 und häufige Fehler in der Praxis
Die alte Haltung „Datenschutzverstöße sind nur ein Thema für Behörden“ ist überholt. Seit der BGH-Linie vom 27. März 2025 ist klar: Bestimmte DSGVO-Verstöße können auch wettbewerbsrechtlich verfolgt werden. Das betrifft gerade KMU, weil sie häufig mit Standardvorlagen arbeiten, aber in Wirklichkeit komplexe Tool-Stacks nutzen.
Die Folge ist simpel. Eine unvollständige Datenschutzerklärung ist nicht mehr nur unschön. Sie kann abmahnfähig sein, wenn wesentliche Informationspflichten fehlen oder irreführend dargestellt werden.
Was in der Praxis wirklich schiefgeht
| Fehler | Betroffener Datenfluss | Risiko |
|---|---|---|
| Voice-AI wird gar nicht erwähnt | Telefonie, Gesprächsdokumentation | Hohe Angriffsfläche, weil der zentrale Verarbeitungsvorgang fehlt |
| CRM- und Kalenderempfänger fehlen | Lead-Erfassung, Terminbuchung | Unvollständige Information zu Empfängern |
| Drittlandtransfer bleibt unerwähnt | US-Dienste, globale Subprozessoren | Kritisch bei internationalen Tool-Stacks |
| Tracking ohne klare Rechtsgrundlage | Website, Marketing, Analyse | Typischer Abmahnpunkt bei Einwilligungsthemen |
| Importierte Leads ohne Art.-14-Hinweise | Vertrieb, CRM-Import | Risiko durch fehlende Herkunfts- und Quellenangaben |
| Messenger-Weiterleitung fehlt | Support, Vertrieb, interne Übergabe | Erklärung bildet tatsächliche Verarbeitung nicht ab |
Wann Nachbesserung reicht und wann es teuer werden kann
Nicht jeder Mangel führt sofort zum offenen Konflikt. Ein veralteter Satz zur Kontaktaufnahme lässt sich oft zügig korrigieren. Kritisch wird es dort, wo Ihr Unternehmen erkennbar systematisch Daten verarbeitet, die Erklärung diesen Vorgang aber gar nicht nennt.
Besonders heikel sind Konstellationen mit mehreren Tools. Beispiel: Telefonie-System nimmt Anrufe an, AI erstellt Zusammenfassungen, CRM speichert Leads, Kalender bucht Termine, Messenger informiert den Vertrieb. Wenn die Datenschutzerklärung nur Website, Kontaktformular und Cookies erwähnt, fehlt der eigentliche Betrieb.
Wer neue Systeme einführt und den Datenschutztext nicht anfasst, schafft sich sein Abmahnproblem selbst.
Meine klare Empfehlung: Behandeln Sie Ihre Datenschutzerklärung wie Vertragsunterlagen. Nicht wie Content. Sie muss zur Realität passen, nicht zur Vorlage.
Datenschutzerklärung aktuell halten in 90 Tagen
Die beste Datenschutzerklärung wird innerhalb weniger Monate schief, wenn sich Ihr Stack ändert. Ein neuer Telefonie-Anbieter, ein anderer CRM-Workflow, ein Messenger-Kanal für den Vertrieb. Schon stimmt die veröffentlichte Erklärung nicht mehr.
Darum braucht jedes KMU eine feste 90-Tage-Routine.
Die pragmatische Wartungsroutine
Tag 1 bis 15, Inventur machen
Erfassen Sie alle Drittdienste, AV-Verträge, Cookie-Tools, AI-Anbieter, Kalender, CRM-Strecken und Messenger-Wege.Tag 16 bis 30, Datenflüsse markieren
Ordnen Sie jedem Prozess Zweck, Rechtsgrundlage, Empfänger, Speicherlogik und eventuelle Drittlandbezüge zu.Tag 31 bis 45, Erklärung abgleichen
Prüfen Sie Satz für Satz, ob Website-Text, Telefonhinweis, Formulartexte und Bewerberhinweise dieselbe Realität beschreiben.Tag 46 bis 60, Auslöser definieren
Legen Sie intern fest, wann ein Pflicht-Update ausgelöst wird. Etwa bei neuem Voice-AI-Anbieter, Wechsel des Carriers, neuem Messenger-Kanal oder anderer Rechtsgrundlage.Tag 61 bis 90, Versionieren
Führen Sie eine einfache Versionstabelle mit Datum, Änderung, Verantwortlichem und Kurzbeschreibung. Das hilft intern und im Streitfall.
Woran Sie merken, dass ein Update sofort fällig ist
Drei Signale reichen schon: neues Tool, neuer Datenkanal, neuer Zweck. Dann muss die Datenschutzerklärung geprüft werden. Nicht irgendwann, sondern vor oder direkt zur Inbetriebnahme.
Wenn Sie das quartalsweise diszipliniert machen, bleibt Ihre Datenschutzerklärung ein brauchbares Steuerungsdokument. Wenn nicht, wird sie zur stillen Altlast.
Wenn Sie Voice-AI, automatisierte Terminbuchung und CRM-Übergaben einsetzen oder einführen wollen, sollte Datenschutz von Anfang an im Prozess mitgedacht werden. malma.ai verbindet KI-Telefonie mit Kalendern, CRM und Weiterleitungen und ist genau in solchen Datenflüssen relevant. Wenn Sie Ihre Telefonstrecke modernisieren und dabei die Datenschutzerklärung nicht dem Zufall überlassen wollen, schauen Sie sich an, wie malma den operativen Rahmen dafür aufsetzt.