API anbindung
API anbindung an malma.ai erklärt: Authentifizierung, Webhooks, CRM-Sync und Fehlerbehandlung für eine sichere Voice-AI-Integration in 2026.
Ein Anruf kommt herein, während im CRM noch kein Kontakt angelegt ist. Der Interessent nennt seinen Namen, möchte einen Termin und fragt nach einer Rückmeldung. Ohne saubere API-Anbindung landet diese Information oft in Notizen, E-Mail-Postfächern oder gar nicht im richtigen System. Die technische Verbindung ist dann zwar schnell eingerichtet, aber im Betrieb fehlen Idempotenz, Berechtigungsmodell und nachvollziehbare Logs.
Eine leistungsstarke Integration verbindet Voice-AI, Kalender und CRM nicht einfach miteinander. Sie legt fest, welches System welche Information besitzt, wie Ereignisse signiert werden und wer Fehler behebt. Genau dort entstehen die Unterschiede zwischen einer Demo, die funktioniert, und einer Anbindung, die auch in einem deutschen Unternehmen auditierbar bleibt.
Was die API-Anbindung an malma.ai leistet
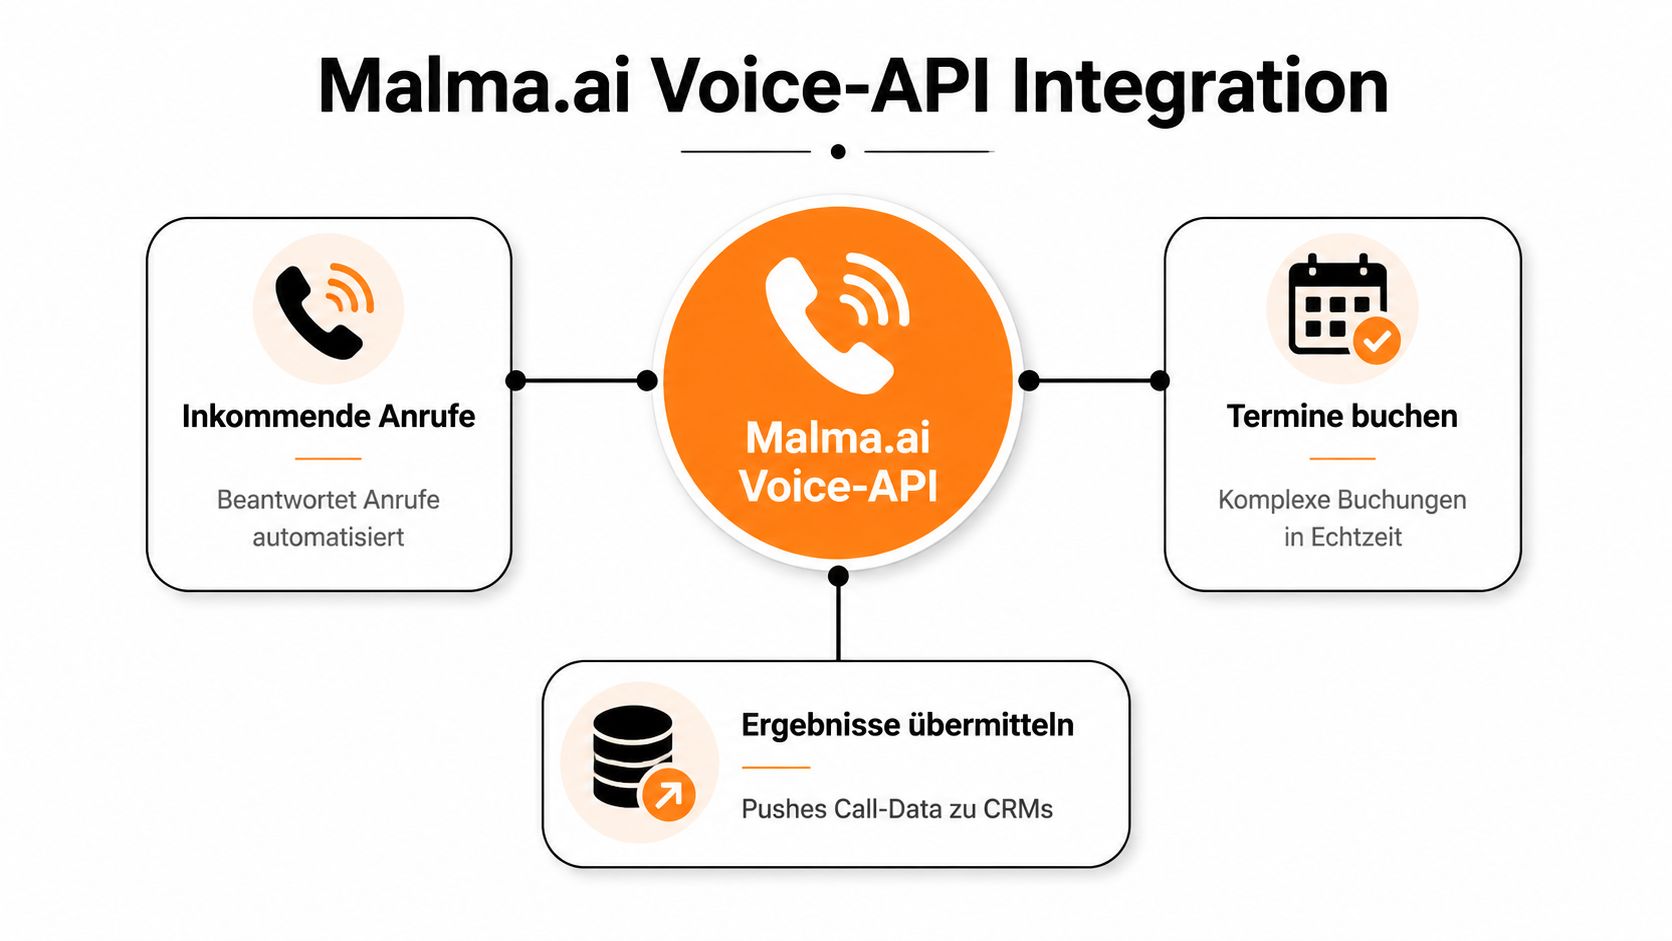
Die Voice-API beantwortet eingehende Anrufe, führt Gesprächslogik aus und übergibt Ergebnisse an nachgelagerte Systeme. Praktisch bedeutet das: Ein Anrufer kann qualifiziert werden, einen Termin auswählen und anschließend als strukturierter Datensatz in HubSpot oder einer eigenen Anwendung auftauchen. Die API stellt dafür REST-Endpunkte bereit, unter anderem für das Starten von Anrufen, das Abrufen von Transkripten und die Suche nach Kontakten.
Für die Rückrichtung nutzt die Integration signierte Webhooks. Relevante Ereignisse sind etwa call.completed, appointment.created und lead.qualified. Der Unterschied ist wichtig: Ein Polling-Job fragt regelmäßig nach Änderungen, während ein Webhook den Abschluss eines Gesprächs oder die Buchung eines Termins direkt an den eigenen Receiver meldet.
Die native Verbindung zu HubSpot, Calendly, Google und Outlook nutzt dieselbe API-Grundlage. Ein eigener Build lohnt sich deshalb vor allem dann, wenn Standard-Connectoren die gewünschte Feldlogik, Routing-Regel oder Compliance-Anforderung nicht abbilden. Für Teams, die Recruiting und Vertrieb gemeinsam organisieren, kann auch ein Angebot für digitales Recruiting & Lead-Management als ergänzende Prozessreferenz sinnvoll sein.
Vor dem ersten Request sollten vier Dinge feststehen:
- Sandbox-Tenant: Testdaten dürfen nicht in produktive Kontakte und Kalender gelangen.
- API-Key: Der Schlüssel gehört in einen Secret Store und nicht in ein Frontend.
- Zielsystem: Es braucht einen erreichbaren Endpoint oder Webhook-Receiver.
- Verantwortung: Das Team definiert, ob malma.ai Gesprächsergebnisse besitzt oder nur als Quelle für CRM-Felder dient.
Diese Entscheidung verhindert später widersprüchliche Updates. Wenn beispielsweise der Voice-Agent den Lead-Status setzt, HubSpot aber denselben Status durch einen Workflow überschreibt, braucht die Anbindung eine klare Prioritätsregel.
Voraussetzungen und erste Anmeldung
Richte zuerst einen Workspace mit Admin-Rolle ein. Für die Entwicklung sollte der Sandbox-Schalter aktiviert sein, damit Testanrufe, Transkripte und Termine nicht versehentlich in den echten Vertriebsprozess laufen. Anschließend erzeugst du unter Settings > Developers > API Keys einen Schlüssel und kopierst das zugehörige Webhook-Signing-Secret in deinen Secrets Manager.
Die Basis-URL lautet für EU-Workspaces Andere Regionen verwenden den jeweiligen Region-Suffix. Halte außerdem eine Testnummer im **E.164-Format** bereit, beispielsweise+493012345678', sowie eine HTTPS-Callback-URL, deren Anwendung du selbst kontrollierst.
Checkliste vor dem ersten Request
- Workspace: Admin-Zugriff und aktivierte Sandbox.
- Schlüssel: API-Key mit der benötigten Berechtigung für Calls und Webhooks.
- Telefonie: Die Testnummer ist für Voice-AI provisioniert und ausgehende Anrufe sind freigeschaltet.
- Callback: Die URL antwortet öffentlich erreichbar und verarbeitet POST-Anfragen.
- Datenmodell: Kontakt-ID, Kampagnen-ID und Gesprächsergebnis haben definierte Zielfelder.
Fehlt die Telefonie-Freischaltung, kann der erste Aufruf mit 403 abgewiesen werden. Das ist kein JSON-Problem, sondern eine Workspace- oder Nummernkonfiguration. Prüfe deshalb zuerst den Tenant, die Nummer und den Environment-Schalter, bevor du Payloads umbaust.
Bei einem in Frankfurt gehosteten Tenant werden Gesprächsaudio und Transkripte unter den geltenden Datenschutzanforderungen verarbeitet. Das empfangende System braucht trotzdem eine dokumentierte Rechtsgrundlage und eine passende Zweckbindung. Besonders bei Bewerber- oder Gesundheitsdaten solltest du festlegen, welche Transkriptteile überhaupt in HubSpot gespeichert werden dürfen.
Ein sinnvoller Onboarding-Ablauf ist: Sandbox aktivieren, API-Key ausstellen, Secret kopieren, Testnummer bestätigen, Callback registrieren und anschließend einen einzelnen Testfall durchführen. Die Ownership sollte dabei schriftlich festgehalten werden. Der Voice-Flow verantwortet Gesprächsführung und Ergebnis, das CRM verantwortet Kontakt- und Vertriebsstatus.
Authentifizierung und erster API-Call
Jeder Request verwendet zwei zentrale Header:
Authorization: Bearer <API_KEY>
X-Tenant-Id: <workspace_id>
Staging und Produktion brauchen getrennte Schlüssel. Ein häufiger Fehler ist, den Produktions-Key lokal zu testen und ihn später im Repository wiederzufinden. Verwende stattdessen Umgebungsvariablen oder einen Secrets Manager und beschränke den Schlüssel auf die tatsächlich benötigten Scopes.
Ein realistischer Aufruf an /v1/calls könnte so aussehen:
{
  "assistant_id": "assistant_de_sales_01",
  "phone_number": "+493012345678",
  "metadata": {
    "hubspot_contact_id": "contact_4711",
    "campaign": "inbound_demo"
  },
  "callback_url": "https://crm.example.de/webhooks/malma",
  "direction": "outbound"
}
Die API sollte bei erfolgreicher Annahme eine Antwort mit einer call_id und dem Status queued liefern:
{
  "call_id": "call_8f31c2",
  "status": "queued"
}
Direkt im Terminal sieht der Request so aus:
curl -X POST "https://api.malma.ai/v1/calls" \
  -H "Authorization: Bearer $MALMA_API_KEY" \
  -H "X-Tenant-Id: $MALMA_TENANT_ID" \
  -H "Content-Type: application/json" \
  -d '{
    "assistant_id": "assistant_de_sales_01",
    "phone_number": "+493012345678",
    "metadata": {
      "hubspot_contact_id": "contact_4711",
      "campaign": "inbound_demo"
    },
    "callback_url": "https://crm.example.de/webhooks/malma",
    "direction": "outbound"
  }'
Die vollständige Referenz gehört in deine Implementierungsnotizen, nicht in verstreute Tickets. Nutze dafür die malma.ai API-Dokumentation und pinne die verwendete Version in deinem Projekt.
Praktische Regel: Erst einen einzelnen Call Ende zu Ende testen. Erst wenn Queue-Status, Callback, CRM-Mapping und Fehlerpfad nachvollziehbar sind, lohnt sich Parallelisierung.
Die ersten Fehler sind meist eindeutig. 401 weist auf einen fehlenden oder falsch berechtigten Schlüssel hin. 422 bedeutet, dass das Schema nicht passt, etwa wegen einer Telefonnummer außerhalb von E.164. 429 tritt auf, wenn das Limit von 60 Calls pro Minute überschritten wird. Diese Grenzangabe stammt aus der vorgegebenen API-Spezifikation und sollte in deinem Client als konfigurierbarer Wert behandelt werden, nicht als fest einprogrammierte Annahme.
CRM und Kalender synchronisieren
Die richtige Sync-Route hängt davon ab, wo Kontakte, Verfügbarkeit und Terminstatus bereits gepflegt werden. HubSpot ist meist der passende Mittelpunkt für Lead-Status und Gesprächsnotizen. Calendly eignet sich, wenn die Buchungslogik bereits dort lebt. Google Calendar und Microsoft Outlook sind sinnvoll, wenn die Voice-AI direkt auf die tatsächliche Teamverfügbarkeit zugreifen muss.
Sync-Pfade im Vergleich
| Connector | Endpunkt | Sync-Richtung | Typisches Risiko |
|---|---|---|---|
| HubSpot | Contact- und Deal-Endpunkt | Malma.ai zu CRM, CRM-Status zurück zur Voice-AI | Fehlende Custom Properties oder uneinheitliche Statuswerte |
| Calendly | Events- und Invitee-Endpunkt | Buchung und Absage zwischen Kalenderprozess und Voice-Flow | Rate Limits und doppelte Event-Verarbeitung |
| Google Calendar | FreeBusy- und Event-Endpunkt | Verfügbarkeit zum Voice-Flow, Buchung zurück in den Kalender | Falscher Kalender oder fehlende Zeitzonenlogik |
| Microsoft Outlook | FreeBusy- und Event-Endpunkt | Verfügbarkeit zum Voice-Flow, Termine zurück in Outlook | Berechtigungen im Microsoft-Tenant |
Für HubSpot mappe ich mindestens call_id, outcome, transcript_url, lead_status und eine interne Kampagnenkennung. Das CRM sollte nicht das vollständige Transkript als unstrukturierte Notiz erhalten, wenn ein klassifiziertes Ergebnis genügt. Bei Calendly müssen sowohl Event als auch Invitee verarbeitet werden, weil Name, E-Mail und Terminstatus nicht zwingend im selben Objekt liegen.
Google- und Outlook-Sync beginnen mit einer FreeBusy-Abfrage. Erst danach wird ein Event angelegt. Für die konkrete Kalenderlogik kann die Anleitung zur Google-Calendar-Synchronisierung als Referenz dienen, insbesondere wenn mehrere Kalender oder Absageprozesse beteiligt sind.
Webhook-Subscription und Verarbeitung
Registriere die benötigten Events mit einem Filter auf call.completed, call.transferred und call.failed. Dein Receiver sollte die Signatur anhand des unveränderten Request-Bodys prüfen, die X-Event-Id speichern und bereits verarbeitete IDs ignorieren. Schwere CRM-Updates gehören in eine Queue, während der Endpoint schnell mit 202 bestätigt.
{
  "event": "call.completed",
  "event_id": "evt_91a",
  "data": {
    "call_id": "call_8f31c2",
    "agent_id": "assistant_de_sales_01",
    "transcript_url": "https://api.malma.ai/v1/transcripts/tr_77",
    "outcome": "qualified"
  }
}
So bleibt der Voice-Webhook vom Tempo der CRM-API entkoppelt. Das verhindert, dass ein langsamer Contact- oder Deal-Update eine erneute Zustellung desselben Gesprächsergebnisses auslöst.
Webhooks einrichten und absichern
Ein Webhook ist ein öffentlich erreichbarer Eingang in deine Systeme. Behandle ihn deshalb nicht wie eine einfache URL, sondern wie eine API mit Authentifizierung, Replay-Schutz und nachvollziehbarer Zustandsverarbeitung. Die Subscription erfolgt per POST auf /webhooks/subscribe, mit den gewünschten Events und einem Secret-Header.
Für die Signaturprüfung wird der Raw-Body mit HMAC-SHA256 gegen den Header X-Malma-Signature geprüft. Parse den JSON-Body erst nach der Verifikation. In Node.js sieht das Muster so aus:
import crypto from "node:crypto";

export function verifyMalma(rawBody, signature, secret) {
  const digest = crypto
    .createHmac("sha256", secret)
    .update(rawBody, "utf8")
    .digest("hex");

  return crypto.timingSafeEqual(
    Buffer.from(digest, "utf8"),
    Buffer.from(signature, "utf8")
  );
}
In Python bleibt die Logik identisch:
import hmac
import hashlib

def verify_malma(raw_body: bytes, signature: str, secret: str) -> bool:
    digest = hmac.new(
        secret.encode("utf-8"),
        raw_body,
        hashlib.sha256
    ).hexdigest()

    return hmac.compare_digest(digest, signature)
Die drei Schutzschichten
- Signatur: Verwirf Requests mit ungültigem HMAC sofort.
- Idempotenz: Speichere
X-Event-Idund ignoriere Wiederholungen. - Replay-Schutz: Akzeptiere Events nur innerhalb eines Toleranzfensters von 300 Sekunden und verwende pro Umgebung ein eigenes Secret.
Ein geleaktes Sandbox-Secret darf keine Produktionsereignisse akzeptieren. Trenne außerdem die Empfänger für Test und Produktion, damit ein Entwickler-Webhook nicht versehentlich Live-Kontakte aktualisiert.
Die Antwortzeit von unter 5 Sekunden gehört in das technische Design. Wenn die CRM-API, Datenbank oder Queue nicht rechtzeitig antwortet, bestätige den validierten Event mit 202 und verarbeite ihn asynchron. Eine ausführliche Praxisreferenz zur Zustellung und Prüfung findest du im Webhook-Beispiel für malma.ai.
Ein Webhook ist erst zuverlässig, wenn derselbe Event ohne doppelten Seiteneffekt erneut zugestellt werden kann.
Die wichtigsten Betriebsfehler lassen sich einer klaren Reparatur zuordnen:
- 401: Schlüssel rotiert oder Scope fehlt. Schlüssel neu ausstellen, Scope prüfen und den Request mit demselben Idempotency-Key kontrolliert wiederholen.
- 403: Workspace, Nummer oder Aktion ist nicht freigeschaltet. Tenant-Konfiguration und Voice-Berechtigung prüfen.
- 422: Payload verletzt das Schema. Rohdaten gegen das definierte Mapping validieren.
- 429: Rate Limit erreicht. Exponentielles Backoff mit Jitter einsetzen.
- 410: Webhook-Ziel ist dauerhaft deaktiviert. Subscription entfernen, Endpoint korrigieren und bewusst neu registrieren.
- 5xx: Temporärer Fehler beim Zielsystem. Retries planen, aber nur mit Idempotenz.
Fehlerbehandlung und Monitoring im Betrieb
Eine funktionierende API-Anbindung ist kein abgeschlossener Vorgang. Sie ist ein verteiltes System mit Telefonie, Voice-Agent, Webhook-Receiver, Queue, CRM und Kalender. Jeder Übergang kann erfolgreich wirken, während der nächste Schritt ausfällt. Deshalb müssen Monitoring und Governance gemeinsam entworfen werden.
Für deutsche Unternehmen ist das besonders relevant. Eine in Deutschland berücksichtigte API-Security-Studie berichtet, dass 76 % der befragten Unternehmen bereits von einem API-Sicherheitsvorfall betroffen waren. Genannte Gegenmaßnahmen sind TLS, OAuth 2.0, Schema-Validierung, Rate Limiting, ein zentrales API-Gateway, strukturiertes Logging und Secret-Rotation, wie Heise zur API-Security-Impact-Studie beschreibt.
Eine weitere deutsche Auswertung nennt 83 Prozent betroffene Unternehmen im letzten Jahr, 51 Prozent Fehlkonfigurationen als häufigste Ursache und 38 Prozent für Autorisierungslücken als größtes Risiko. Der dort genannte durchschnittliche finanzielle Schaden liegt bei rund 470.000 Euro. Diese Werte sind keine Grundlage für eine eigene Risikoprognose, sie zeigen aber, warum Inventarisierung, Berechtigungssegmentierung und auditierbare Änderungen nicht hinter der eigentlichen Integration zurückbleiben dürfen. Die Quelle ist die Akamai-API-Security-Auswertung bei Security-Insider.
Fehler-Fix-Matrix
| Status | Ursache | Sofortmaßnahme |
|---|---|---|
| 401 | Schlüssel abgelaufen, falsch oder ohne Scope | Key neu ausstellen, Scope prüfen, Secret-Version kontrolliert ausrollen |
| 403 | Aktion, Nummer oder Tenant nicht freigeschaltet | Workspace- und Telefonie-Berechtigungen prüfen |
| 422 | Payload- oder Feldschema verletzt | Validierung ausführen und Mapping korrigieren |
| 429 | Rate Limit erreicht | Backoff mit Jitter, Queue priorisieren |
| 410 | Ziel-Webhook dauerhaft entfernt | Subscription deaktivieren und Endpoint neu registrieren |
| 5xx | Temporärer Fehler im Zielsystem | Retry mit Backoff, Alarm erst nach wiederholtem Fehlschlag auslösen |
Überwache mindestens vier Achsen: Latenz, Call-Erfolgsquote, Webhook-Drop-Rate und CRM-Field-Reconciliation. Als technische Zielgröße kann eine p95-Latenz unter 1,2 Sekunden für synchrone API-Aufrufe dienen, sofern sie zu deinem konkreten Vertrag und Lastprofil passt. Die Webhook-Verarbeitung bleibt davon getrennt, weil sie über Queue und 202 skaliert.
Jeder Logeintrag sollte request_id, call_id und tenant_id enthalten. Transkripte und Telefonnummern gehören nicht ungekürzt in Standardlogs. Pseudonymisiere personenbezogene Werte DSGVO-konform und bewahre Logs für 30 Tage auf, wenn dieser Zeitraum zu deiner internen Aufbewahrungsrichtlinie und dem konkreten Zweck passt.
Für die Governance reicht ein Dashboard allein nicht aus. Führe ein Endpoint-Inventar, dokumentiere jeden Scope, hinterlege Owner und Change-Historie und prüfe regelmäßig, ob alte Webhook-Subscriptions noch gebraucht werden. Das Statistische Bundesamt beschreibt für die deutsche Open-Data-Infrastruktur RESTful- und JSON-Schnittstellen wie den GENESIS-Webservice sowie weitere API- beziehungsweise Webservice-Angebote für automatisierte Prozesse. Die Open-Data-Übersicht des Statistischen Bundesamtes zeigt damit auch außerhalb von Voice-AI, wie wichtig standardisierte, maschinenlesbare Zugänge für integrierte Anwendungen sind.
Für amtliche Daten stellt die Bundesagentur für Arbeit ihre Statistik-API seit Dezember 2025 öffentlich bereit und beschreibt automatisierte Abrufe in JSON, CSV und XLSX. Die Dokumentation der Statistik-API empfiehlt sinngemäß einen Ablauf aus Tabellen- oder Methodenauswahl, Formatwahl, automatisierter Abfrage und Integration. Für jede API-Anbindung gilt derselbe operative Grundsatz: Erst Datenmodell und Verantwortlichkeit klären, dann verbinden, anschließend überwachen.
malma.ai stellt eine Voice-AI-Plattform für automatisierte Anrufannahme, Lead-Qualifizierung, Terminbuchung und die Weitergabe von Gesprächsergebnissen an CRM- und Kalendersysteme bereit. Wenn du deine API-Anbindung jetzt mit getrennten Umgebungen, sicheren Webhooks und auditierbarem Monitoring umsetzen willst, besuche malma.ai und prüfe den passenden Einstieg für deinen Workflow.